Key-ID é 100% compatível com o OpenAI Daybreak: teste real, requisitos e passo a passo
Chaves 2FA · OpenAI Daybreak
Teste feito pela KriptoBR em conta real da OpenAI · Atualizado em 21/11/2026 · Leitura de 10 minutos
A Key-ID FIDO2 é 100% compatível com o OpenAI Daybreak. A KriptoBR registrou a chave em uma conta real da OpenAI, concluiu a etapa “Configure suas chaves do Daybreak” e chegou à tela “Tudo pronto”. Neste artigo estão as telas do teste, o que a OpenAI exige da chave de segurança física, os dados técnicos que explicam por que a Key-ID é aceita, a comparação com a YubiKey e o passo a passo para configurar a sua.
Sim, a Key-ID funciona no OpenAI Daybreak. Não é uma dedução a partir da ficha técnica: é o resultado de um teste completo, do cadastro da chave até a liberação do acesso.
O que o teste da KriptoBR confirmou
A chave foi reconhecida pela OpenAI com o nome de modelo KEY-ID FIDO2 Authenticator, em 4 de novembro de 2026.
A etapa “Configure suas chaves do Daybreak” foi concluída usando a Key-ID como chave física.
A página do Daybreak passou a exibir “Tudo pronto”, com as três etapas obrigatórias marcadas.
A Key-ID cumpre os três critérios técnicos publicados pela OpenAI: certificação FIDO2, chave privada que não sai do hardware e atestado no registro.
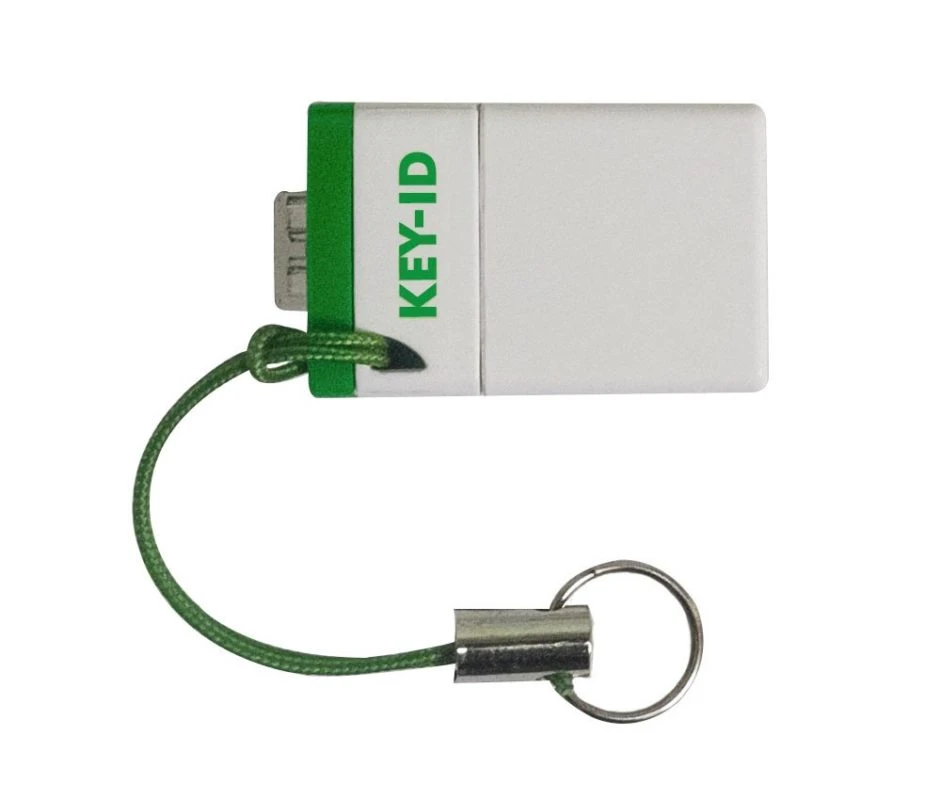
Key-ID FIDO2: chave de segurança física USB-A, com botão de toque, sem bateria e sem aplicativo.
Se você só precisa da chave, ela está na página da Key-ID FIDO2 na KriptoBR, com pronta entrega a partir de São Paulo. Se quer entender o porquê, siga a leitura.
2. A prova: as telas da OpenAI com a Key-ID
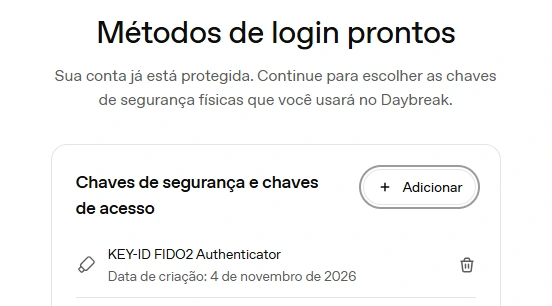
As duas imagens abaixo são capturas de tela reais, feitas durante o teste. A primeira mostra a página de métodos de login da conta OpenAI (em auth.openai.com), com a Key-ID cadastrada entre as chaves de segurança.
Página “Métodos de login prontos” da OpenAI: a chave aparece como KEY-ID FIDO2 Authenticator, com data de criação em 4 de novembro de 2026.
Repare no nome: KEY-ID FIDO2 Authenticator. É exatamente o nome com que este modelo consta no serviço de metadados da FIDO Alliance. Isso indica que a OpenAI identificou o modelo da chave pelo atestado que ela envia no momento do registro, um dos critérios que a empresa usa para aceitar ou recusar uma chave.
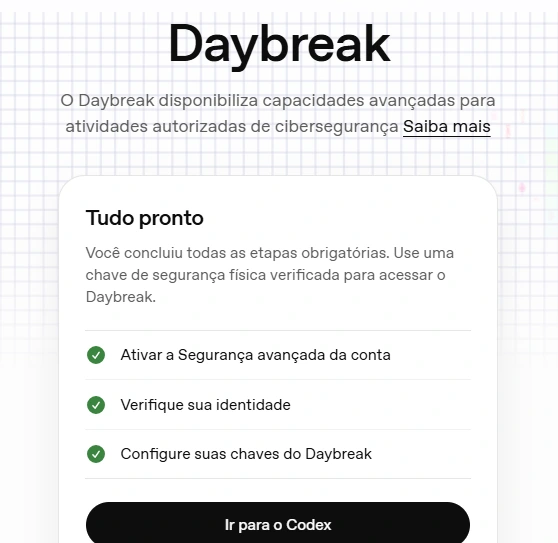
A segunda imagem é a página do Daybreak (em chatgpt.com/cyber) depois de todas as etapas concluídas.
Página do OpenAI Daybreak com “Tudo pronto”: Segurança avançada da conta ativada, identidade verificada e chaves do Daybreak configuradas com a Key-ID.
A mensagem da OpenAI nessa tela é direta: todas as etapas obrigatórias foram concluídas e o acesso ao Daybreak passa a ser feito com uma chave de segurança física verificada. No teste, essa chave é a Key-ID.
3. O que é o OpenAI Daybreak
O OpenAI Daybreak é o programa de cibersegurança da OpenAI, lançado em maio de 2026. O acesso acontece pelo Trusted Access for Cyber (Acesso confiável para cibersegurança): profissionais e empresas que passam pela verificação da OpenAI recebem modelos com salvaguardas ajustadas para trabalho de segurança autorizado, como revisão de código, triagem de vulnerabilidades, análise de malware e resposta a incidentes.
O programa tem dois níveis:
Daybreak Blue: o ponto de partida recomendado pela OpenAI para a maioria das equipes. Usa os modelos da linha principal com menos recusas em tarefas defensivas. É o nível que pessoas físicas podem solicitar.
Daybreak Red: voltado a testes de invasão autorizados, red teaming e pesquisa controlada de vulnerabilidades, com modelos especializados em cibersegurança. Exige aprovação separada e não está disponível pelo processo individual.
O Daybreak pode ser usado no Codex (aplicativo e linha de comando), na API e no próprio ChatGPT. A solicitação individual é feita em chatgpt.com/cyber, a análise é manual e a aprovação nunca é automática.
E é aqui que entra a chave física. Como o programa libera capacidades sensíveis, a OpenAI decidiu que uma conta com acesso ao Daybreak não pode depender de senha, SMS ou código por e-mail. Quem já tinha acesso individual precisou se adequar até 1º de outubro de 2026 para não perder o acesso.
4. O que a OpenAI exige da chave de segurança física
Para o acesso individual, a central de ajuda da OpenAI lista três requisitos de conta:
um plano pago elegível;
a Segurança avançada da conta (Advanced Account Security) ativada, com pelo menos dois métodos de login seguros;
pelo menos uma chave de segurança física FIDO2 compatível registrada na conta.
O ponto que gera mais dúvida é a palavra “compatível”. Não basta a chave ser FIDO2. Segundo a OpenAI, a chave precisa cumprir três critérios técnicos:
Certificação FIDO2 válida. O modelo exato precisa constar no diretório de produtos certificados pela FIDO Alliance.
Chave privada não exportável. A credencial fica presa ao hardware, em geral dentro de um elemento seguro, e não pode ser copiada, sincronizada nem salva em backup.
Atestado no registro. No cadastro, a chave envia informações assinadas sobre o próprio modelo, e a OpenAI precisa conseguir verificá-las.
Nem toda chave FIDO2 é aceita
A própria OpenAI informa que alguns modelos não são aceitos no acesso individual ao Daybreak, mesmo sendo chaves FIDO2 de verdade. O exemplo citado na central de ajuda são as TrustKey T110 e T120. Por isso vale conferir antes de comprar, e foi por isso que a KriptoBR testou a Key-ID na prática.
Outro ponto importante: passkey de celular, de computador ou de gerenciador de senhas não conta como chave física. Ela pode continuar na conta como segundo método de login, mas o requisito do Daybreak só é cumprido com hardware dedicado.
5. Por que a Key-ID atende, requisito por requisito
O teste mostra que funciona. A tabela abaixo mostra o motivo, cruzando cada critério da OpenAI com o registro público da Key-ID na FIDO Alliance.
Critério da OpenAI
Como a Key-ID cumpre
Certificação FIDO2 válida
Modelo certificado pela FIDO Alliance (FIDO Certified, Level 1) desde 15/07/2020, registrado como “KEY-ID FIDO2 Security Key with U2F”.
Chave privada não exportável
Proteção de chave declarada como hardware com elemento seguro. O segredo é gerado e usado dentro do chip e nunca sai dele.
Atestado no registro
Atestado do tipo Basic Full, assinado por certificado que encadeia até a raiz “FIDO Root CA (Dot Origin Ltd)”, publicada no serviço de metadados da FIDO Alliance.
Chave física, não passkey sincronizada
Dispositivo USB dedicado, com botão de toque para confirmar a presença de quem está usando.
Em resumo: a Key-ID não é aceita por acaso. Ela é um autenticador certificado, com elemento seguro e identidade verificável, que é exatamente o perfil de chave que a OpenAI descreve.
6. Ficha técnica FIDO da Key-ID
Para quem trabalha com segurança e quer os detalhes, estes são os dados do modelo no FIDO Alliance Metadata Service (MDS), somados às características físicas do produto vendido pela KriptoBR.
Item
Key-ID FIDO2
Nome no registro FIDO
KEY-ID FIDO2 Authenticator
AAGUID
d91c5288-0ef0-49b7-b8ae-21ca0aa6b3f3
Certificação
FIDO Certified, Level 1 (15/07/2020)
Protocolos
FIDO2 (CTAP2 e WebAuthn) e FIDO U2F (CTAP1)
Proteção da chave
Hardware, elemento seguro
Algoritmo
ECDSA com curva P-256 (secp256r1) e SHA-256, o ES256 do WebAuthn
Força criptográfica
128 bits
Atestado
Basic Full, raiz FIDO Root CA (Dot Origin Ltd), válida até 2049
O AAGUID é o identificador do modelo que a chave informa no atestado. É por ele que um serviço como a OpenAI consegue saber, no momento do cadastro, que a chave conectada é uma Key-ID FIDO2 certificada.
7. Key-ID ou YubiKey no OpenAI Daybreak
Nos materiais da OpenAI, a única marca de chave citada pelo nome é a YubiKey, da Yubico. Isso leva muita gente a concluir que só a YubiKey serve. Não é o caso, e a própria OpenAI deixa isso claro:
a YubiKey aparece como um pacote opcional, oferecido durante a ativação da Segurança avançada da conta apenas para quem está nos Estados Unidos, no Reino Unido e no Espaço Econômico Europeu. Essa oferta não vale para o Brasil;
a central de ajuda afirma que qualquer chave de segurança compatível com FIDO pode ser usada na Segurança avançada da conta;
para o Daybreak, a OpenAI não recomenda marcas: o que vale são os três critérios técnicos da seção 4.
Ou seja: a YubiKey é compatível com o OpenAI Daybreak, e a Key-ID também. As duas são vendidas pela KriptoBR, revenda oficial das duas marcas no Brasil, e a escolha depende de como você pretende usar a chave.
Key-ID FIDO2
YubiKey Security Key NFC
YubiKey 5 NFC e 5C NFC
Aceita no OpenAI Daybreak
Sim, testada pela KriptoBR
Sim
Sim
Protocolos
FIDO2 e FIDO U2F
FIDO2 e FIDO U2F
FIDO2, FIDO U2F, PIV (smart card), OATH (TOTP e HOTP), OpenPGP e Yubico OTP
Conexão
USB-A
USB-A ou USB-C, com NFC
USB-A (5 NFC) ou USB-C (5C NFC), com NFC
Uso no celular
Com adaptador OTG
Por aproximação (NFC)
Por aproximação (NFC) ou USB-C
Para quem é
Quem quer cumprir a exigência do Daybreak pelo menor preço, ou precisa de uma chave reserva
Quem quer NFC e a marca citada pela OpenAI, só com FIDO
Quem também usa smart card, códigos TOTP ou OpenPGP no trabalho
Três combinações que fazem sentido para o Daybreak:
Duas Key-ID: o caminho mais econômico para ter chave principal e chave reserva, ambas aceitas.
Uma YubiKey e uma Key-ID: a YubiKey com NFC no dia a dia, inclusive no celular, e a Key-ID guardada como reserva.
Duas YubiKeys: para quem aproveita os protocolos extras da Série 5 em outros sistemas.
8. Como configurar a Key-ID no Daybreak: passo a passo
O roteiro abaixo segue a ordem indicada pela OpenAI para o acesso individual (Daybreak Blue). Faça pelo computador, com a Key-ID em mãos.
Abra a lista de verificação do Daybreak
Acesse chatgpt.com/cyber, entre na conta que vai usar e selecione Configurar o Daybreak. A página mostra a sua elegibilidade: plano, segurança da conta, chaves físicas e verificação de identidade.
Ative a Segurança avançada da conta
No ChatGPT, vá em Configurações > Segurança > Segurança avançada da conta e selecione Inscrever-se. Você vai precisar cadastrar pelo menos dois métodos de login seguros.
Cadastre a Key-ID
Conecte a Key-ID na porta USB-A e selecione Adicionar em “Chaves de segurança e chaves de acesso”. Quando o navegador perguntar onde salvar a chave de acesso, escolha a chave de segurança (a opção de dispositivo USB), e não o celular nem o gerenciador de senhas. Crie ou digite o PIN da chave, se for solicitado, e toque no botão da Key-ID quando o navegador pedir.
Se o navegador pedir permissão para o site ver a marca e o modelo da chave, permita. É o atestado, e sem ele a OpenAI não consegue confirmar que a chave atende aos requisitos.
Cadastre o segundo método
O ideal é uma segunda chave física, que fica como reserva: outra Key-ID ou uma YubiKey. Uma chave de acesso (passkey) elegível também é aceita como segundo método.
Salve as chaves de recuperação
A OpenAI gera chaves de recuperação de uso único. Guarde fora do computador, em papel ou em metal, com o mesmo cuidado de uma frase de recuperação.
Entre de novo com a Key-ID
Ao ativar a Segurança avançada da conta, todas as sessões são encerradas. Faça o login com a chave: conecte, digite o PIN e toque no botão.
Verifique a sua identidade
De volta a chatgpt.com/cyber, conclua a verificação de identidade seguindo as instruções da página.
Configure suas chaves do Daybreak
Na etapa Configure suas chaves do Daybreak, selecione a Key-ID como chave física. Uma chave é obrigatória e a segunda é opcional.
Confira o “Tudo pronto”
Com as três etapas marcadas, a página exibe Tudo pronto e o botão Ir para o Codex, como na imagem da seção 2. A liberação do programa em si depende da análise da OpenAI.
9. Cuidados antes de ativar
Sem chave e sem chaves de recuperação, não há login
Com a Segurança avançada da conta ligada, o login por senha, os códigos por e-mail e SMS e a recuperação por e-mail ficam desativados. O suporte da OpenAI não consegue redefinir senha nem remover a proteção. Quem perde todos os métodos de login e as chaves de recuperação pode perder a conta em definitivo.
Anote o PIN da chave em local seguro. O PIN fica na própria chave e é pedido nos logins. Depois de várias tentativas erradas, a chave bloqueia a função FIDO2 e só volta a funcionar com a redefinição, que apaga as credenciais.
Se a recuperação for necessária, há espera. Depois de usar uma chave de recuperação válida, a OpenAI aplica um período de segurança de 48 horas antes de liberar a conta.
Manter os requisitos é obrigatório. Se a Segurança avançada da conta for desativada ou a conta ficar sem chave física elegível, o acesso individual ao Daybreak pode ser revogado. As conversas e a conta do ChatGPT são mantidas.
Serviço de terceiros: as regras podem mudar
O Daybreak é um serviço da OpenAI, sem vínculo com a KriptoBR. A compatibilidade descrita aqui foi verificada pela KriptoBR em novembro de 2026, e a OpenAI pode alterar os requisitos ou a lista de chaves aceitas a qualquer momento. Ter uma chave aceita cumpre a exigência de segurança, mas a aprovação no programa é uma decisão da OpenAI. Antes de contratar um plano, confira as regras atuais em help.openai.com.
10. Perguntas frequentes
A Key-ID é compatível com o OpenAI Daybreak?
Sim. A KriptoBR registrou a Key-ID FIDO2 em uma conta real da OpenAI em 4 de novembro de 2026, concluiu a etapa “Configure suas chaves do Daybreak” e chegou à tela “Tudo pronto”. A chave cumpre os três critérios técnicos da OpenAI: certificação FIDO2, chave privada não exportável e atestado no registro.
A OpenAI só cita a YubiKey. Outra marca funciona?
Funciona. A YubiKey é um pacote opcional que a OpenAI oferece nos Estados Unidos, no Reino Unido e no Espaço Econômico Europeu. A exigência do Daybreak é técnica, não de marca: chave física FIDO2 certificada, com chave privada não exportável e atestado. A Key-ID cumpre os três pontos e foi aceita no teste da KriptoBR.
A YubiKey é compatível com o OpenAI Daybreak?
Sim. A YubiKey é a chave que a própria OpenAI oferece em alguns países. No Brasil, as YubiKeys originais estão disponíveis na KriptoBR, revenda oficial Yubico, e podem ser combinadas com a Key-ID como chave principal e chave reserva.
Posso usar a passkey do celular no lugar da chave física?
Não para cumprir a exigência do Daybreak. Passkeys salvas no celular, no computador ou em gerenciador de senhas não contam como chave física. Elas podem continuar na conta como segundo método de login.
Quantas chaves preciso ter?
O Daybreak exige uma chave física elegível. A Segurança avançada da conta exige dois métodos de login seguros, e o segundo pode ser outra chave física ou uma passkey elegível. A recomendação é ter duas chaves físicas: se a principal for perdida, a reserva evita o bloqueio da conta.
A Key-ID funciona no celular?
A Key-ID é USB-A e não tem NFC. No celular Android com USB-C, ela funciona com um adaptador OTG. Para quem vai usar a chave no celular com frequência, uma chave com NFC, como a YubiKey 5 NFC, é mais prática, e a Key-ID pode ficar como chave do computador ou como reserva.
Preciso instalar driver ou aplicativo?
Não. A Key-ID é reconhecida pelo Windows, macOS, Linux e ChromeOS sem driver, sem aplicativo e sem bateria. O cadastro e o login são feitos pelo próprio navegador.
Comprar a chave garante a aprovação no Daybreak?
Não. A chave cumpre o requisito de segurança da conta. A aprovação depende também do plano pago elegível, da verificação de identidade e da análise da OpenAI, que é manual.
A Key-ID vendida pela KriptoBR é original?
Sim. A KriptoBR é revenda oficial Key-ID no Brasil. Toda chave sai lacrada de São Paulo, com nota fiscal, garantia nacional e suporte em português.
Key-ID e YubiKey originais, com pronta entrega a partir de São Paulo, nota fiscal, garantia nacional e suporte em português. A compra da chave libera o Curso Segurança e Privacidade, grátis.
Prueba realizada por KriptoBR en una cuenta real de OpenAI · Actualizado el 21/11/2026 · Lectura de 10 minutos
La Key-ID FIDO2 es 100% compatible con OpenAI Daybreak. KriptoBR registró la llave en una cuenta real de OpenAI, completó el paso “Configure suas chaves do Daybreak” (configura tus llaves de Daybreak) y llegó a la pantalla “Tudo pronto” (todo listo). En este artículo están las pantallas de la prueba, lo que OpenAI exige de la llave de seguridad física, los datos técnicos que explican por qué la Key-ID es aceptada, la comparación con la YubiKey y el paso a paso para configurar la tuya.
Sí, la Key-ID funciona en OpenAI Daybreak. No es una deducción a partir de la ficha técnica: es el resultado de una prueba completa, desde el registro de la llave hasta la habilitación del acceso.
Lo que confirmó la prueba de KriptoBR
OpenAI reconoció la llave con el nombre de modelo KEY-ID FIDO2 Authenticator, el 4 de noviembre de 2026.
El paso “Configure suas chaves do Daybreak” se completó usando la Key-ID como llave física.
La página de Daybreak pasó a mostrar “Tudo pronto”, con los tres pasos obligatorios marcados.
La Key-ID cumple los tres criterios técnicos publicados por OpenAI: certificación FIDO2, clave privada que no sale del hardware y atestación en el registro.
Key-ID FIDO2: llave de seguridad física USB-A, con botón táctil, sin batería y sin aplicación.
Si solo necesitas la llave, está en la página de la Key-ID FIDO2 en KriptoBR. Ten en cuenta que la tienda y la atención son en portugués y que los envíos se hacen dentro de Brasil. Si quieres entender el porqué, sigue leyendo.
2. La prueba: las pantallas de OpenAI con la Key-ID
Las dos imágenes siguientes son capturas de pantalla reales, tomadas durante la prueba (la cuenta usada está en portugués). La primera muestra la página de métodos de inicio de sesión de la cuenta de OpenAI (en auth.openai.com), con la Key-ID registrada entre las llaves de seguridad.
Página “Métodos de login prontos” de OpenAI: la llave aparece como KEY-ID FIDO2 Authenticator, creada el 4 de noviembre de 2026.
Fíjate en el nombre: KEY-ID FIDO2 Authenticator. Es exactamente el nombre con el que este modelo figura en el servicio de metadatos de la FIDO Alliance. Eso indica que OpenAI identificó el modelo de la llave por la atestación que esta envía en el momento del registro, uno de los criterios que la empresa usa para aceptar o rechazar una llave.
La segunda imagen es la página de Daybreak (en chatgpt.com/cyber) después de completar todos los pasos.
Página de OpenAI Daybreak con “Tudo pronto”: Seguridad avanzada de la cuenta activada, identidad verificada y llaves de Daybreak configuradas con la Key-ID.
El mensaje de OpenAI en esa pantalla es directo: todos los pasos obligatorios están completos y el acceso a Daybreak se hace con una llave de seguridad física verificada. En la prueba, esa llave es la Key-ID.
3. Qué es OpenAI Daybreak
OpenAI Daybreak es el programa de ciberseguridad de OpenAI, lanzado en mayo de 2026. El acceso se da a través de Trusted Access for Cyber: profesionales y empresas que pasan la verificación de OpenAI reciben modelos con salvaguardas ajustadas para trabajo de seguridad autorizado, como revisión de código, triaje de vulnerabilidades, análisis de malware y respuesta a incidentes.
El programa tiene dos niveles:
Daybreak Blue: el punto de partida que OpenAI recomienda para la mayoría de los equipos. Usa los modelos de la línea principal con menos rechazos en tareas defensivas. Es el nivel que las personas pueden solicitar de forma individual.
Daybreak Red: orientado a pruebas de penetración autorizadas, red teaming e investigación controlada de vulnerabilidades, con modelos especializados en ciberseguridad. Requiere una aprobación aparte y no está disponible por el proceso individual.
Daybreak puede usarse en Codex (aplicación y línea de comandos), en la API y en ChatGPT. La solicitud individual se hace en chatgpt.com/cyber, la revisión es manual y la aprobación nunca es automática.
Y aquí entra la llave física. Como el programa habilita capacidades sensibles, OpenAI decidió que una cuenta con acceso a Daybreak no puede depender de contraseña, SMS ni código por correo. Quien ya tenía acceso individual tuvo que adecuarse antes del 1 de octubre de 2026 para no perderlo.
4. Qué exige OpenAI de la llave de seguridad física
Para el acceso individual, el centro de ayuda de OpenAI enumera tres requisitos de cuenta:
un plan de pago elegible;
la Seguridad avanzada de la cuenta (Advanced Account Security) activada, con al menos dos métodos de inicio de sesión seguros;
al menos una llave de seguridad física FIDO2 compatible registrada en la cuenta.
El punto que genera más dudas es la palabra “compatible”. No basta con que la llave sea FIDO2. Según OpenAI, la llave debe cumplir tres criterios técnicos:
Certificación FIDO2 válida. El modelo exacto debe figurar en el directorio de productos certificados por la FIDO Alliance.
Clave privada no exportable. La credencial queda ligada al hardware, por lo general dentro de un elemento seguro, y no puede copiarse, sincronizarse ni respaldarse.
Atestación en el registro. Al registrarse, la llave envía información firmada sobre su propio modelo, y OpenAI debe poder verificarla.
No todas las llaves FIDO2 son aceptadas
La propia OpenAI informa que algunos modelos no se aceptan en el acceso individual a Daybreak, aun siendo llaves FIDO2 reales. El ejemplo citado en el centro de ayuda son las TrustKey T110 y T120. Por eso conviene verificar antes de comprar, y por eso KriptoBR probó la Key-ID en la práctica.
Otro punto importante: la passkey del celular, de la computadora o del gestor de contraseñas no cuenta como llave física. Puede seguir en la cuenta como segundo método de inicio de sesión, pero el requisito de Daybreak solo se cumple con hardware dedicado.
5. Por qué la Key-ID cumple, requisito por requisito
La prueba muestra que funciona. La tabla muestra el motivo, cruzando cada criterio de OpenAI con el registro público de la Key-ID en la FIDO Alliance.
Criterio de OpenAI
Cómo lo cumple la Key-ID
Certificación FIDO2 válida
Modelo certificado por la FIDO Alliance (FIDO Certified, Level 1) desde el 15/07/2020, registrado como “KEY-ID FIDO2 Security Key with U2F”.
Clave privada no exportable
Protección de clave declarada como hardware con elemento seguro. El secreto se genera y se usa dentro del chip y nunca sale de él.
Atestación en el registro
Atestación de tipo Basic Full, firmada por un certificado que encadena hasta la raíz “FIDO Root CA (Dot Origin Ltd)”, publicada en el servicio de metadatos de la FIDO Alliance.
Llave física, no passkey sincronizada
Dispositivo USB dedicado, con botón táctil para confirmar la presencia de quien lo usa.
En resumen: la Key-ID no es aceptada por casualidad. Es un autenticador certificado, con elemento seguro e identidad verificable, que es exactamente el perfil de llave que OpenAI describe.
6. Ficha técnica FIDO de la Key-ID
Para quienes trabajan en seguridad y quieren los detalles, estos son los datos del modelo en el FIDO Alliance Metadata Service (MDS), junto con las características físicas del producto que vende KriptoBR.
Ítem
Key-ID FIDO2
Nombre en el registro FIDO
KEY-ID FIDO2 Authenticator
AAGUID
d91c5288-0ef0-49b7-b8ae-21ca0aa6b3f3
Certificación
FIDO Certified, Level 1 (15/07/2020)
Protocolos
FIDO2 (CTAP2 y WebAuthn) y FIDO U2F (CTAP1)
Protección de la clave
Hardware, elemento seguro
Algoritmo
ECDSA con curva P-256 (secp256r1) y SHA-256, el ES256 de WebAuthn
Fortaleza criptográfica
128 bits
Atestación
Basic Full, raíz FIDO Root CA (Dot Origin Ltd), válida hasta 2049
El AAGUID es el identificador del modelo que la llave informa en la atestación. Gracias a él, un servicio como OpenAI puede saber, en el momento del registro, que la llave conectada es una Key-ID FIDO2 certificada.
7. Key-ID o YubiKey en OpenAI Daybreak
En los materiales de OpenAI, la única marca de llave citada por su nombre es YubiKey, de Yubico. Eso lleva a mucha gente a concluir que solo la YubiKey sirve. No es así, y la propia OpenAI lo deja claro:
la YubiKey aparece como un paquete opcional, ofrecido durante la activación de la Seguridad avanzada de la cuenta solo a quienes están en Estados Unidos, el Reino Unido y el Espacio Económico Europeo. Esa oferta no aplica en Brasil ni en el resto de América Latina;
el centro de ayuda afirma que cualquier llave de seguridad compatible con FIDO puede usarse en la Seguridad avanzada de la cuenta;
para Daybreak, OpenAI no recomienda marcas: lo que vale son los tres criterios técnicos de la sección 4.
Es decir: la YubiKey es compatible con OpenAI Daybreak, y la Key-ID también. KriptoBR, revendedor oficial de ambas marcas en Brasil, vende las dos, y la elección depende de cómo piensas usar la llave.
Key-ID FIDO2
YubiKey Security Key NFC
YubiKey 5 NFC y 5C NFC
Aceptada en OpenAI Daybreak
Sí, probada por KriptoBR
Sí
Sí
Protocolos
FIDO2 y FIDO U2F
FIDO2 y FIDO U2F
FIDO2, FIDO U2F, PIV (smart card), OATH (TOTP y HOTP), OpenPGP y Yubico OTP
Conexión
USB-A
USB-A o USB-C, con NFC
USB-A (5 NFC) o USB-C (5C NFC), con NFC
Uso en el celular
Con adaptador OTG
Por aproximación (NFC)
Por aproximación (NFC) o USB-C
Para quién es
Para cumplir la exigencia de Daybreak al menor precio, o como llave de respaldo
Para quien quiere NFC y la marca citada por OpenAI, solo con FIDO
Para quien también usa smart card, códigos TOTP u OpenPGP en el trabajo
Tres combinaciones que tienen sentido para Daybreak:
Dos Key-ID: el camino más económico para tener llave principal y llave de respaldo, ambas aceptadas.
Una YubiKey y una Key-ID: la YubiKey con NFC para el día a día, incluso en el celular, y la Key-ID guardada como respaldo.
Dos YubiKeys: para quien aprovecha los protocolos adicionales de la Serie 5 en otros sistemas.
8. Cómo configurar la Key-ID en Daybreak: paso a paso
La guía sigue el orden indicado por OpenAI para el acceso individual (Daybreak Blue). Hazlo desde la computadora, con la Key-ID a mano. Los nombres de las opciones pueden variar según el idioma de tu cuenta.
Abre la lista de verificación de Daybreak
Entra en chatgpt.com/cyber, inicia sesión con la cuenta que vas a usar y selecciona la opción para configurar Daybreak. La página muestra tu elegibilidad: plan, seguridad de la cuenta, llaves físicas y verificación de identidad.
Activa la Seguridad avanzada de la cuenta
En ChatGPT, ve a Configuración > Seguridad > Seguridad avanzada de la cuenta e inicia la inscripción. Vas a necesitar registrar al menos dos métodos de inicio de sesión seguros.
Registra la Key-ID
Conecta la Key-ID al puerto USB-A y agrega una nueva llave de seguridad. Cuando el navegador pregunte dónde guardar la llave de acceso, elige la llave de seguridad (la opción de dispositivo USB), no el celular ni el gestor de contraseñas. Crea o ingresa el PIN de la llave, si se solicita, y toca el botón de la Key-ID cuando el navegador lo pida.
Si el navegador pide permiso para que el sitio vea la marca y el modelo de la llave, permítelo. Es la atestación, y sin ella OpenAI no puede confirmar que la llave cumple los requisitos.
Registra el segundo método
Lo ideal es una segunda llave física, que queda como respaldo: otra Key-ID o una YubiKey. Una llave de acceso (passkey) elegible también se acepta como segundo método.
Guarda las claves de recuperación
OpenAI genera claves de recuperación de un solo uso. Guárdalas fuera de la computadora, en papel o en metal, con el mismo cuidado que una frase de recuperación.
Vuelve a iniciar sesión con la Key-ID
Al activar la Seguridad avanzada de la cuenta, todas las sesiones se cierran. Inicia sesión con la llave: conéctala, ingresa el PIN y toca el botón.
Verifica tu identidad
De vuelta en chatgpt.com/cyber, completa la verificación de identidad siguiendo las instrucciones de la página.
Configura tus llaves de Daybreak
En el paso de configuración de las llaves de Daybreak, selecciona la Key-ID como llave física. Una llave es obligatoria y la segunda es opcional.
Confirma el “todo listo”
Con los tres pasos marcados, la página muestra el mensaje de todo listo y el botón para ir a Codex, como en la imagen de la sección 2. La habilitación del programa en sí depende de la revisión de OpenAI.
9. Cuidados antes de activar
Sin llave y sin claves de recuperación, no hay inicio de sesión
Con la Seguridad avanzada de la cuenta activada, el inicio de sesión con contraseña, los códigos por correo y SMS y la recuperación por correo quedan desactivados. El soporte de OpenAI no puede restablecer la contraseña ni quitar la protección. Quien pierde todos los métodos de inicio de sesión y las claves de recuperación puede perder la cuenta de forma definitiva.
Ten dos llaves físicas. Es la recomendación de la propia OpenAI: una para el uso diario y una de respaldo guardada en un lugar seguro.
Revisa el puerto de tu computadora. La Key-ID es USB-A. En portátiles que solo tienen USB-C, usa un adaptador USB-A a USB-C.
Anota el PIN de la llave en un lugar seguro. El PIN queda en la propia llave y se pide al iniciar sesión. Después de varios intentos fallidos, la llave bloquea la función FIDO2 y solo vuelve a funcionar con el restablecimiento, que borra las credenciales.
Si hace falta recuperar la cuenta, hay espera. Después de usar una clave de recuperación válida, OpenAI aplica un período de seguridad de 48 horas antes de liberar la cuenta.
Mantener los requisitos es obligatorio. Si se desactiva la Seguridad avanzada de la cuenta o la cuenta queda sin una llave física elegible, el acceso individual a Daybreak puede revocarse. Las conversaciones y la cuenta de ChatGPT se conservan.
Servicio de terceros: las reglas pueden cambiar
Daybreak es un servicio de OpenAI, sin vínculo con KriptoBR. La compatibilidad descrita aquí fue verificada por KriptoBR en noviembre de 2026, y OpenAI puede cambiar los requisitos o la lista de llaves aceptadas en cualquier momento. Tener una llave aceptada cumple la exigencia de seguridad, pero la aprobación en el programa es una decisión de OpenAI. Antes de contratar un plan, revisa las reglas vigentes en help.openai.com.
10. Preguntas frecuentes
¿La Key-ID es compatible con OpenAI Daybreak?
Sí. KriptoBR registró la Key-ID FIDO2 en una cuenta real de OpenAI el 4 de noviembre de 2026, completó el paso de configuración de las llaves de Daybreak y llegó a la pantalla de todo listo. La llave cumple los tres criterios técnicos de OpenAI: certificación FIDO2, clave privada no exportable y atestación en el registro.
OpenAI solo menciona la YubiKey. ¿Funciona otra marca?
Funciona. La YubiKey es un paquete opcional que OpenAI ofrece en Estados Unidos, el Reino Unido y el Espacio Económico Europeo. La exigencia de Daybreak es técnica, no de marca: llave física FIDO2 certificada, con clave privada no exportable y atestación. La Key-ID cumple los tres puntos y fue aceptada en la prueba de KriptoBR.
¿La YubiKey es compatible con OpenAI Daybreak?
Sí. La YubiKey es la llave que la propia OpenAI ofrece en algunos países. En Brasil, las YubiKeys originales están disponibles en KriptoBR, revendedor oficial de Yubico, y pueden combinarse con la Key-ID como llave principal y llave de respaldo.
¿Puedo usar la passkey del celular en lugar de la llave física?
No para cumplir la exigencia de Daybreak. Las passkeys guardadas en el celular, en la computadora o en un gestor de contraseñas no cuentan como llave física. Pueden seguir en la cuenta como segundo método de inicio de sesión.
¿Cuántas llaves necesito?
Daybreak exige una llave física elegible. La Seguridad avanzada de la cuenta exige dos métodos de inicio de sesión seguros, y el segundo puede ser otra llave física o una passkey elegible. La recomendación es tener dos llaves físicas: si se pierde la principal, la de respaldo evita el bloqueo de la cuenta.
¿La Key-ID funciona en el celular?
La Key-ID es USB-A y no tiene NFC. En un celular Android con USB-C funciona con un adaptador OTG. Para usar la llave con frecuencia en el celular, una llave con NFC, como la YubiKey 5 NFC, es más práctica, y la Key-ID puede quedar como llave de la computadora o como respaldo.
¿Necesito instalar controladores o una aplicación?
No. Windows, macOS, Linux y ChromeOS reconocen la Key-ID sin controladores, sin aplicación y sin batería. El registro y el inicio de sesión se hacen desde el propio navegador.
¿Comprar la llave garantiza la aprobación en Daybreak?
No. La llave cumple el requisito de seguridad de la cuenta. La aprobación depende también del plan de pago elegible, de la verificación de identidad y de la revisión de OpenAI, que es manual.
¿KriptoBR envía fuera de Brasil?
La tienda y la atención de KriptoBR son en portugués, y los envíos se hacen dentro de Brasil.
Consigue tu llave para OpenAI Daybreak
Key-ID y YubiKey originales, con envío desde São Paulo, factura y garantía en Brasil. La tienda y la atención son en portugués, con envíos dentro de Brasil.
Tested by KriptoBR on a real OpenAI account · Updated on November 21, 2026 · 10 minute read
The Key-ID FIDO2 is 100% compatible with OpenAI Daybreak. KriptoBR enrolled the key on a real OpenAI account, completed the “Set up your Daybreak keys” step and reached the all set screen. This article shows the screens from that test, what OpenAI requires from a hardware security key, the technical data that explains why the Key-ID is accepted, how it compares with the YubiKey, and a step-by-step guide to set up your own.
Yes, the Key-ID works with OpenAI Daybreak. This is not a guess based on the spec sheet: it is the result of a full test, from enrolling the key to getting access enabled.
What the KriptoBR test confirmed
OpenAI recognized the key under the model name KEY-ID FIDO2 Authenticator, on November 4, 2026.
The “Set up your Daybreak keys” step was completed with the Key-ID as the hardware key.
The Daybreak page then showed the all set message, with all three required steps checked.
The Key-ID meets the three technical criteria published by OpenAI: FIDO2 certification, a private key that never leaves the hardware, and attestation at registration.
Key-ID FIDO2: a USB-A hardware security key with a touch button, no battery and no app.
If you only need the key, it is on the Key-ID FIDO2 page at KriptoBR. Please note that the store and customer support are in Portuguese and orders ship within Brazil. If you want to understand why it works, keep reading.
2. The proof: OpenAI screens with the Key-ID
The two images below are real screenshots taken during the test (the account used is set to Portuguese). The first shows the sign-in methods page of the OpenAI account (at auth.openai.com), with the Key-ID listed among the security keys.
OpenAI sign-in methods page (“Métodos de login prontos”): the key is listed as KEY-ID FIDO2 Authenticator, created on November 4, 2026.
Look at the name: KEY-ID FIDO2 Authenticator. It is exactly the name this model has in the FIDO Alliance metadata service. That indicates OpenAI identified the key model from the attestation the key sends at registration, one of the criteria the company uses to accept or reject a key.
The second image is the Daybreak page (at chatgpt.com/cyber) after every step was completed.
OpenAI Daybreak page showing “Tudo pronto” (all set): Advanced Account Security on, identity verified and Daybreak keys set up with the Key-ID.
OpenAI’s message on that screen is straightforward: every required step is complete, and Daybreak is accessed with a verified hardware security key. In this test, that key is the Key-ID.
3. What OpenAI Daybreak is
OpenAI Daybreak is OpenAI’s cybersecurity program, launched in May 2026. Access is granted through Trusted Access for Cyber: professionals and organizations that pass OpenAI’s verification get models with safeguards tuned for authorized security work, such as code review, vulnerability triage, malware analysis and incident response.
The program has two tiers:
Daybreak Blue: the starting point OpenAI recommends for most teams. It uses mainline models with fewer refusals on defensive tasks. This is the tier individuals can apply for.
Daybreak Red: built for authorized penetration testing, red teaming and controlled vulnerability research, with cyber-specialized models. It requires separate approval and is not available through the individual process.
Daybreak can be used in Codex (app and command line), in the API and in ChatGPT. Individuals apply at chatgpt.com/cyber, requests are reviewed manually and approval is never automatic.
This is where the hardware key comes in. Because the program unlocks sensitive capabilities, OpenAI decided that an account with Daybreak access cannot rely on passwords, SMS or email codes. People who already had individual access had to meet the new requirements by October 1, 2026 to keep it.
4. What OpenAI requires from the hardware security key
For individual access, the OpenAI Help Center lists three account requirements:
an eligible paid plan;
Advanced Account Security turned on, with at least two secure sign-in methods;
at least one compatible FIDO2 hardware security key enrolled on the account.
The word that raises the most questions is “compatible”. Being a FIDO2 key is not enough. According to OpenAI, the key has to meet three technical criteria:
Valid FIDO2 certification. The exact model must be listed in the FIDO Alliance certified products directory.
Non-exportable private key. The credential stays bound to the hardware, usually inside a secure element, and cannot be copied, synced or backed up.
Attestation at registration. During enrollment the key sends signed information about its own model, and OpenAI must be able to verify it.
Not every FIDO2 key is accepted
OpenAI itself states that some models are not accepted for individual Daybreak access even though they are genuine FIDO2 keys. The example named in the Help Center is the TrustKey T110 and T120. That is why it pays to check before buying, and why KriptoBR tested the Key-ID in practice.
One more important point: a passkey stored on a phone, a computer or a password manager does not count as a hardware key. It can stay on the account as a second sign-in method, but the Daybreak requirement is only met with dedicated hardware.
5. Why the Key-ID qualifies, requirement by requirement
The test shows that it works. The table shows why, matching each OpenAI criterion against the public Key-ID record at the FIDO Alliance.
OpenAI criterion
How the Key-ID meets it
Valid FIDO2 certification
Model certified by the FIDO Alliance (FIDO Certified, Level 1) since July 15, 2020, registered as “KEY-ID FIDO2 Security Key with U2F”.
Non-exportable private key
Key protection declared as hardware with secure element. The secret is generated and used inside the chip and never leaves it.
Attestation at registration
Basic Full attestation, signed by a certificate that chains up to the “FIDO Root CA (Dot Origin Ltd)” root published in the FIDO Alliance metadata service.
Hardware key, not a synced passkey
Dedicated USB device with a touch button to confirm that a person is present.
In short: the Key-ID is not accepted by chance. It is a certified authenticator with a secure element and a verifiable identity, which is exactly the kind of key OpenAI describes.
6. Key-ID FIDO technical data
For security professionals who want the details, this is the model’s data in the FIDO Alliance Metadata Service (MDS), together with the physical characteristics of the product sold by KriptoBR.
Item
Key-ID FIDO2
Name in the FIDO record
KEY-ID FIDO2 Authenticator
AAGUID
d91c5288-0ef0-49b7-b8ae-21ca0aa6b3f3
Certification
FIDO Certified, Level 1 (July 15, 2020)
Protocols
FIDO2 (CTAP2 and WebAuthn) and FIDO U2F (CTAP1)
Key protection
Hardware, secure element
Algorithm
ECDSA on the P-256 curve (secp256r1) with SHA-256, WebAuthn’s ES256
Cryptographic strength
128 bits
Attestation
Basic Full, FIDO Root CA (Dot Origin Ltd) root, valid until 2049
User verification
Button touch (presence) and key PIN
Passkeys
Yes, resident keys (discoverable credentials)
Connection
USB-A, no NFC
Power and setup
No battery, no driver and no app
Durability and weight
IP67, no moving parts, 4.5 g
Operating systems
Windows, macOS, Linux and ChromeOS
Manufacturer
Key-ID, a brand of UK-based Dot Origin
The AAGUID is the model identifier the key reports in its attestation. It is how a service like OpenAI can tell, at enrollment, that the connected key is a certified Key-ID FIDO2.
7. Key-ID or YubiKey for OpenAI Daybreak
In OpenAI’s materials, the only security key brand mentioned by name is YubiKey, made by Yubico. That leads many people to assume only a YubiKey will do. That is not the case, and OpenAI itself makes it clear:
the YubiKey appears as an optional bundle, offered while turning on Advanced Account Security only to people in the United States, the United Kingdom and the European Economic Area. The offer does not apply in Brazil;
the Help Center states that any FIDO-compatible security key can be used with Advanced Account Security;
for Daybreak, OpenAI recommends no brands: what counts are the three technical criteria in section 4.
In other words: the YubiKey is compatible with OpenAI Daybreak, and so is the Key-ID. KriptoBR is an official reseller of both brands in Brazil and sells both, so the choice comes down to how you plan to use the key.
Key-ID FIDO2
YubiKey Security Key NFC
YubiKey 5 NFC and 5C NFC
Accepted by OpenAI Daybreak
Yes, tested by KriptoBR
Yes
Yes
Protocols
FIDO2 and FIDO U2F
FIDO2 and FIDO U2F
FIDO2, FIDO U2F, PIV (smart card), OATH (TOTP and HOTP), OpenPGP and Yubico OTP
Connection
USB-A
USB-A or USB-C, with NFC
USB-A (5 NFC) or USB-C (5C NFC), with NFC
Use with a phone
With an OTG adapter
Tap (NFC)
Tap (NFC) or USB-C
Best for
Meeting the Daybreak requirement at the lowest price, or as a backup key
NFC and the brand OpenAI names, FIDO only
People who also use smart card, TOTP codes or OpenPGP at work
Three combinations that make sense for Daybreak:
Two Key-IDs: the most affordable way to have a primary key and a backup key, both accepted.
One YubiKey and one Key-ID: the NFC YubiKey for daily use, including on a phone, and the Key-ID stored as the backup.
Two YubiKeys: for people who use the extra protocols of the 5 Series in other systems.
8. How to set up the Key-ID for Daybreak: step by step
This guide follows the order OpenAI gives for individual access (Daybreak Blue). Do it on a computer, with your Key-ID at hand.
Open the Daybreak checklist
Go to chatgpt.com/cyber, sign in to the account you will use and select Set up Daybreak. The page shows your eligibility: plan, account security, hardware keys and identity verification.
Turn on Advanced Account Security
In ChatGPT, go to Settings > Security > Advanced Account Security and select Enroll. You will need to add at least two secure sign-in methods.
Enroll the Key-ID
Plug the Key-ID into a USB-A port and add a new security key. When the browser asks where to save the passkey, choose the security key (the USB device option), not your phone or password manager. Create or enter the key PIN if asked, then touch the Key-ID button when the browser prompts you.
If the browser asks permission for the site to see the make and model of your key, allow it. That is the attestation, and without it OpenAI cannot confirm that the key meets the requirements.
Add the second method
The best option is a second hardware key kept as a backup: another Key-ID or a YubiKey. An eligible passkey is also accepted as the second method.
Save your recovery keys
OpenAI generates single-use recovery keys. Store them away from the computer, on paper or metal, with the same care as a recovery phrase.
Sign in again with the Key-ID
Turning on Advanced Account Security ends every session. Sign back in with the key: plug it in, enter the PIN and touch the button.
Verify your identity
Back at chatgpt.com/cyber, complete identity verification by following the prompts on the page.
Set up your Daybreak keys
In the Set up your Daybreak keys step, choose the Key-ID as your hardware key. One key is required and a second one is optional.
Check that you are all set
With the three steps checked, the page shows the all set message and the button to go to Codex, as in the image in section 2. Enabling the program itself depends on OpenAI’s review.
9. What to know before you turn it on
No key and no recovery keys means no sign-in
With Advanced Account Security on, password sign-in, email and SMS codes and email recovery are turned off. OpenAI Support cannot reset your password or remove the protection. Anyone who loses every sign-in method and the recovery keys may lose the account permanently.
Have two hardware keys. It is OpenAI’s own recommendation: one for daily use and a backup kept somewhere safe.
Check your computer’s ports. The Key-ID is USB-A. On laptops with USB-C only, use a USB-A to USB-C adapter.
Write down the key PIN and store it safely. The PIN lives on the key itself and is requested at sign-in. After several wrong attempts the key locks its FIDO2 function and only works again after a reset, which erases the credentials.
Recovery takes time. After a valid recovery key is used, OpenAI applies a 48-hour security period before unlocking the account.
The requirements must stay in place. If Advanced Account Security is turned off, or the account is left without an eligible hardware key, individual Daybreak access can be revoked. Your ChatGPT account and conversations are kept.
Third-party service: the rules can change
Daybreak is an OpenAI service with no affiliation with KriptoBR. The compatibility described here was verified by KriptoBR in November 2026, and OpenAI can change the requirements or the list of accepted keys at any time. Having an accepted key meets the security requirement, but approval for the program is OpenAI’s decision. Before paying for a plan, check the current rules at help.openai.com.
10. Frequently asked questions
Is the Key-ID compatible with OpenAI Daybreak?
Yes. KriptoBR enrolled the Key-ID FIDO2 on a real OpenAI account on November 4, 2026, completed the “Set up your Daybreak keys” step and reached the all set screen. The key meets OpenAI’s three technical criteria: FIDO2 certification, a non-exportable private key and attestation at registration.
OpenAI only mentions the YubiKey. Does another brand work?
It does. The YubiKey is an optional bundle OpenAI offers in the United States, the United Kingdom and the European Economic Area. The Daybreak requirement is technical, not about brand: a certified FIDO2 hardware key with a non-exportable private key and attestation. The Key-ID meets all three and was accepted in the KriptoBR test.
Is the YubiKey compatible with OpenAI Daybreak?
Yes. The YubiKey is the key OpenAI itself offers in some countries. In Brazil, genuine YubiKeys are available from KriptoBR, an official Yubico reseller, and can be paired with a Key-ID as primary and backup keys.
Can I use the passkey on my phone instead of a hardware key?
Not to meet the Daybreak requirement. Passkeys stored on a phone, a computer or a password manager do not count as a hardware key. They can stay on the account as a second sign-in method.
How many keys do I need?
Daybreak requires one eligible hardware key. Advanced Account Security requires two secure sign-in methods, and the second can be another hardware key or an eligible passkey. The recommendation is two hardware keys: if the primary is lost, the backup keeps you from being locked out.
Does the Key-ID work with a phone?
The Key-ID is USB-A and has no NFC. On an Android phone with USB-C it works with an OTG adapter. If you will use the key on a phone often, an NFC key such as the YubiKey 5 NFC is more practical, and the Key-ID can be your computer key or your backup.
Do I need to install a driver or an app?
No. Windows, macOS, Linux and ChromeOS recognize the Key-ID with no driver, no app and no battery. Enrollment and sign-in happen in the browser itself.
Does buying the key guarantee Daybreak approval?
No. The key meets the account security requirement. Approval also depends on the eligible paid plan, identity verification and OpenAI’s review, which is manual.
Does KriptoBR ship outside Brazil?
The KriptoBR store and customer support are in Portuguese, and orders ship within Brazil.
Get your key for OpenAI Daybreak
Genuine Key-ID and YubiKey, shipped from São Paulo with invoice and warranty in Brazil. The store and customer support are in Portuguese, and orders ship within Brazil.
A KriptoBR testou em conta real: a chave de segurança Key-ID FIDO2 é aceita no OpenAI Daybreak. Veja as telas do teste, os requisitos da OpenAI, a ficha técnica FIDO,
A Trezor reduziu sua rede mundial de revendas após o caso das carteiras Ledger adulteradas e manteve a KriptoBR como única revenda oficial no Brasil. O diretor comercial da Trezor
Português Español English Primeiros passos · Trezor Guia oficial da Trezor, adaptado pela KriptoBR (revenda oficial) com autorização · Leitura de 10 minutos Acabou de receber a sua Trezor Safe