Ledger
Como verificar a integridade do hardware da sua Ledger (guia oficial com fotos)
Fotos internas oficiais da Ledger Stax, Flex, Nano Gen5, Nano X e Nano S Plus para conferir se a sua Ledger é original, além do atestado do Elemento Seguro.

Cada autenticador Ledger (o dispositivo físico da Ledger, também chamado de signer) passa por uma verificação automatizada de autenticidade durante a configuração inicial e toda vez que se conecta à Minha Ledger no aplicativo Ledger Wallet™.
Durante a fabricação, cada autenticador Ledger genuíno é provisionado com uma chave secreta. Quando você conecta o seu autenticador Ledger aos servidores seguros da Ledger, ele fornece uma prova criptográfica dessa chave. Apenas um autenticador Ledger com um Elemento Seguro verdadeiro consegue concluir essa verificação, o que garante que o seu hardware não é falsificado. Nem mesmo uma embalagem ou uma marca de aparência perfeita conseguem imitar isso.
Contudo, note que essa verificação não consegue detectar modificações físicas não autorizadas no hardware (como implantes de espionagem) se o Elemento Seguro original permanecer intacto.
Além disso, a Ledger recomenda comprar diretamente na Loja Ledger oficial ou por meio da sua rede de revendas autorizadas, da qual a KriptoBR faz parte no Brasil. Comprar de lojas não listadas e desconhecidas introduz riscos materiais de segurança e é fortemente desaconselhado.
Embora você possa abrir o seu autenticador Ledger para inspecionar a integridade do hardware, qualquer dano causado durante o processo de abertura ou inspeção anulará a garantia. Além disso, manusear uma placa de circuito exposta sem as devidas precauções pode causar danos permanentes por descarga eletrostática (ESD). Saiba mais sobre ESD e as precauções adequadas aqui.
Escolha o seu modelo para ir direto às fotos oficiais:
| Modelo | Abertura | MCU | targetId do atestado |
|---|---|---|---|
| Ledger Stax | Não recomendada (só pessoal técnico qualificado) | STM32WB35 | 0x33200004 |
| Ledger Flex | Não recomendada (só pessoal técnico qualificado) | STM32WB35 | 0x33300004 |
| Ledger Nano Gen5 | Não é possível sem danos (invólucro de peça única) | STM32WB35 | 0x33300004 |
| Ledger Nano X | Possível com cuidado, para quem tem experiência técnica | STM32WB55 (rev. 1 a 3) ou STM32WB35 (rev. 4) | 0x33000004 |
| Ledger Nano S Plus | Possível com cuidado, para quem tem experiência técnica | STM32F042K6U6 | 0x33100004 |
O targetId é o identificador usado no comando de atestado do Elemento Seguro, explicado na seção de cada modelo.
A Ledger Stax não foi projetada para ser aberta no dia a dia, e qualquer inspeção interna deve ser feita, de preferência, por pessoal técnico qualificado. Tentar desmontar a unidade por conta própria é fortemente desaconselhado, pois pode causar danos visíveis irreversíveis e tornar a remontagem do dispositivo muito difícil.
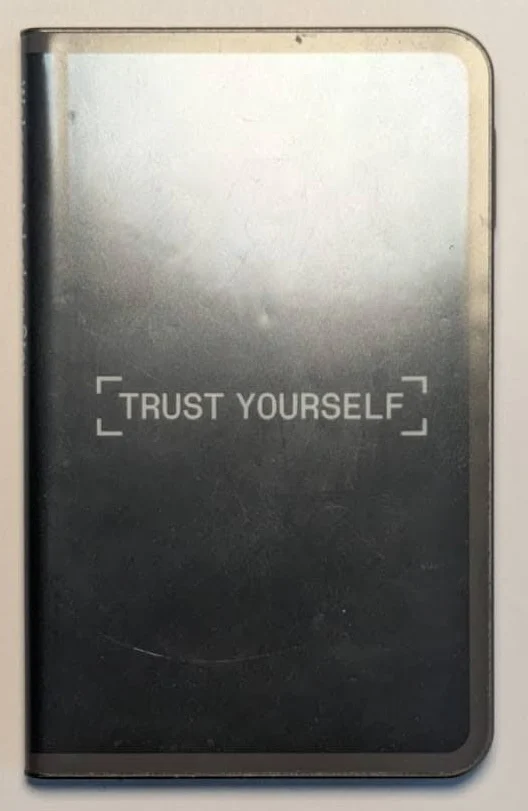
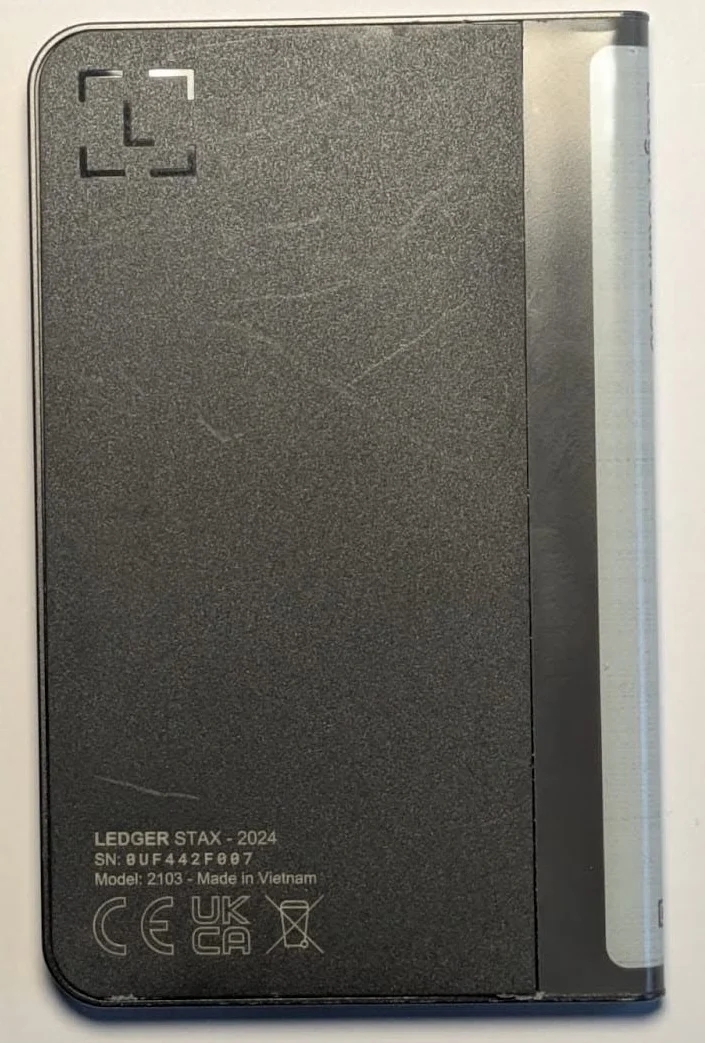
Visão frontal e traseira da Ledger Stax
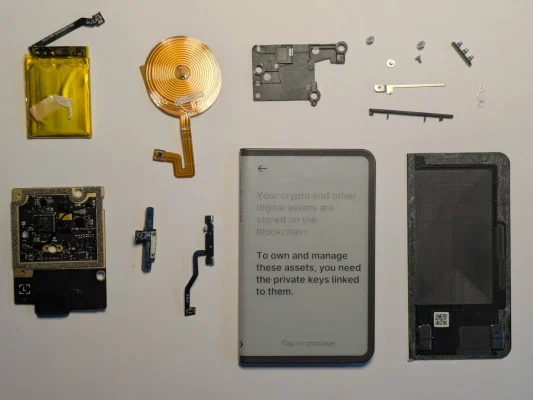
As imagens abaixo mostram o layout interno oficial, incluindo o Elemento Seguro na PCB (placa de circuito impresso), a antena NFC e a bateria de íon-lítio. Use-as como referência para garantir que nenhum componente externo não autorizado foi adicionado ao seu dispositivo Ledger. O MCU é um STM32WB35.
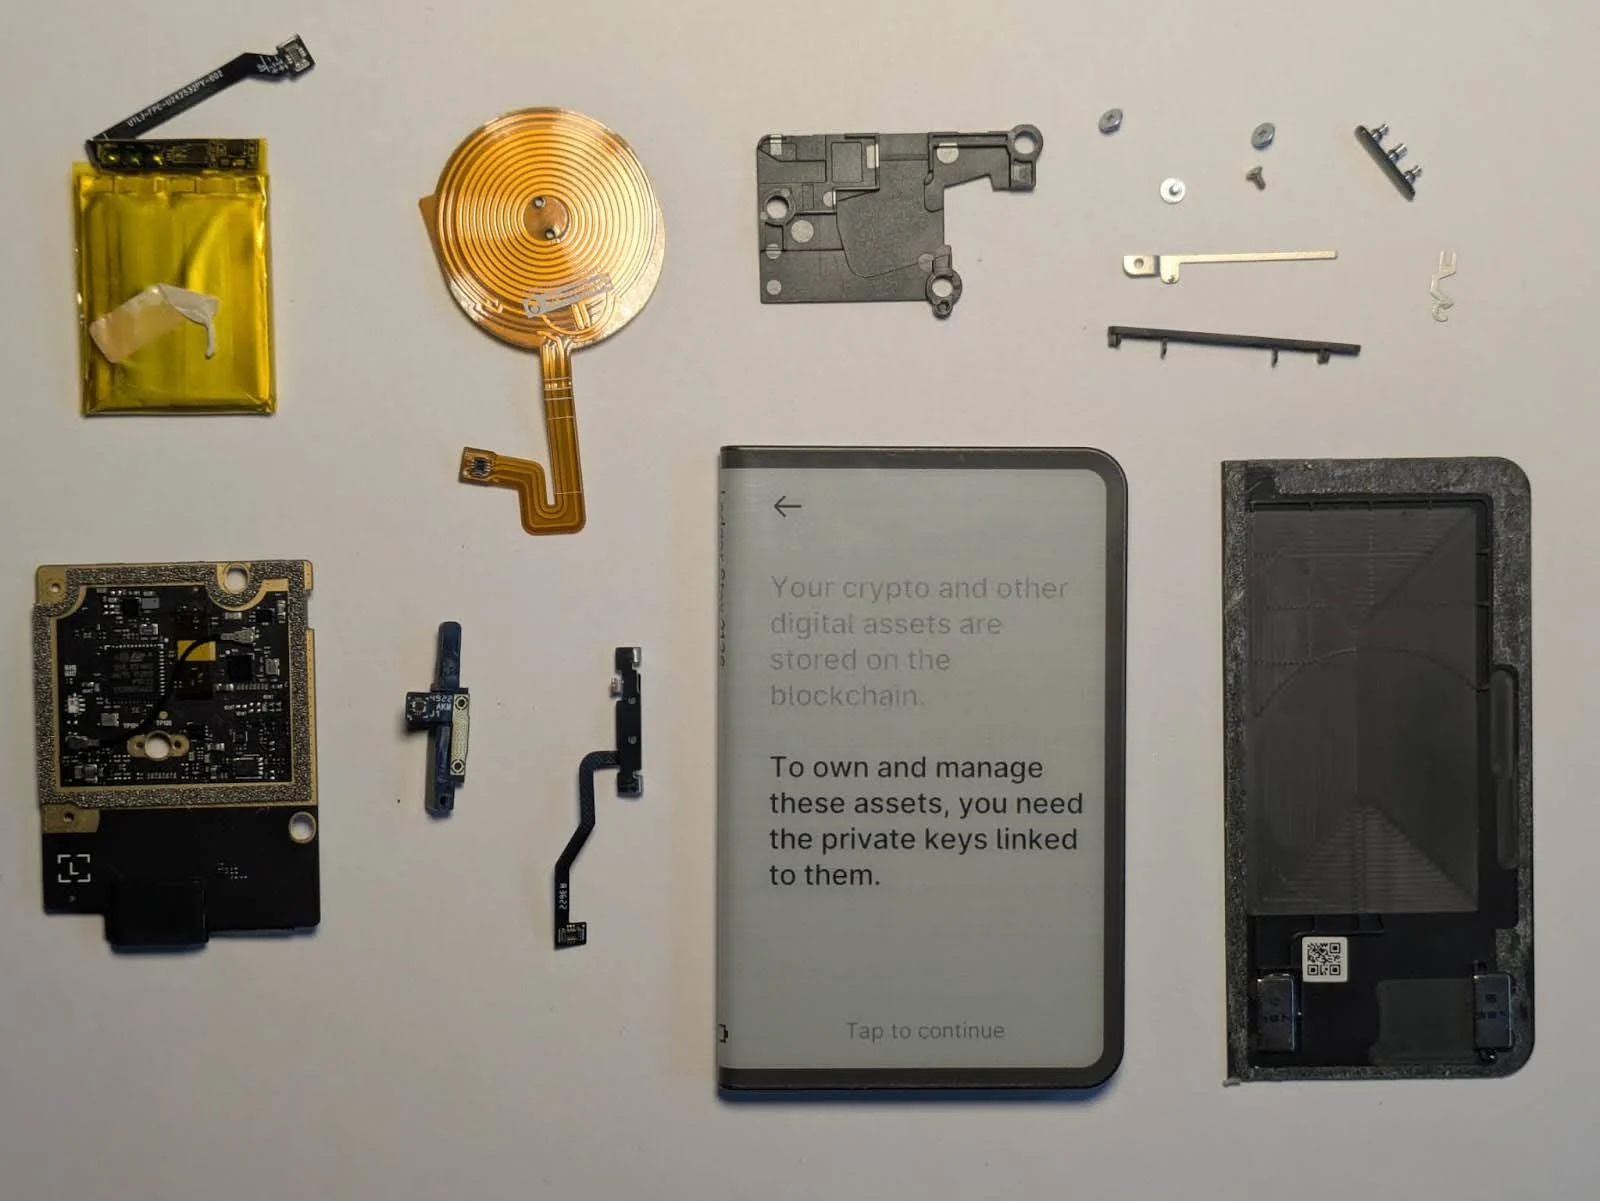
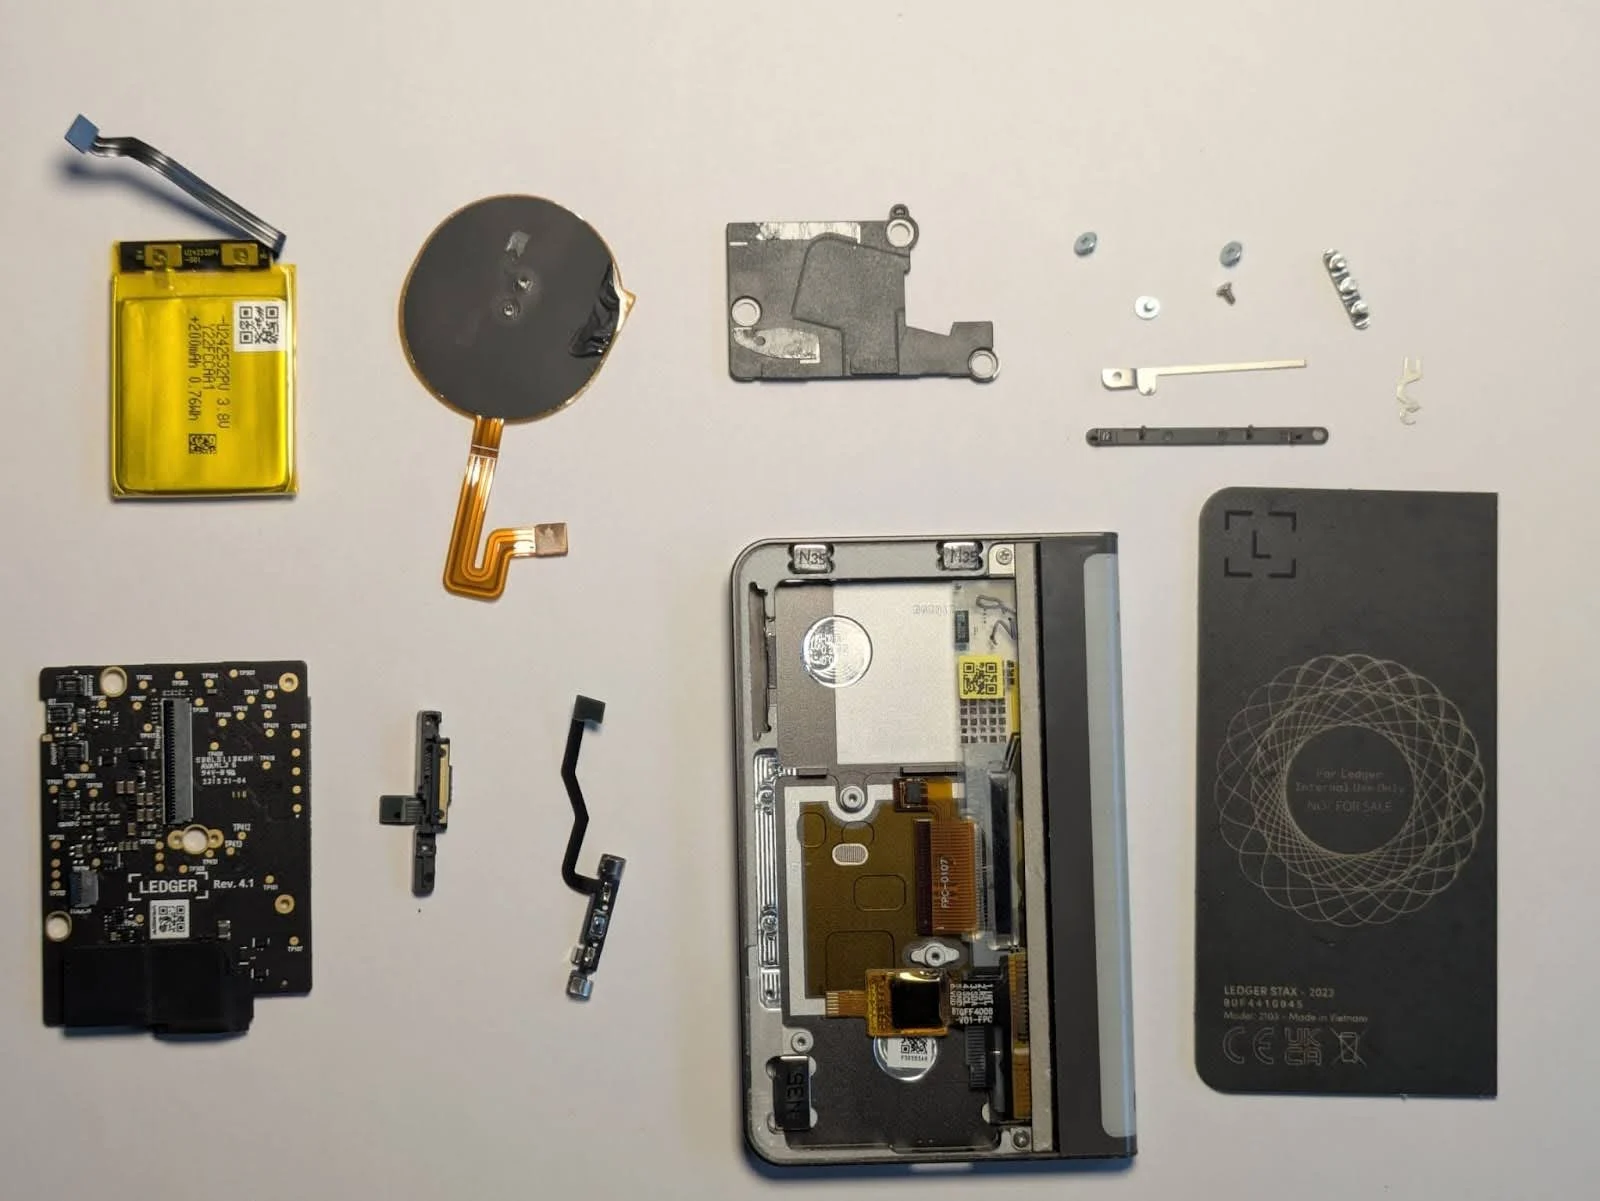
Ledger Stax: vista desmontada
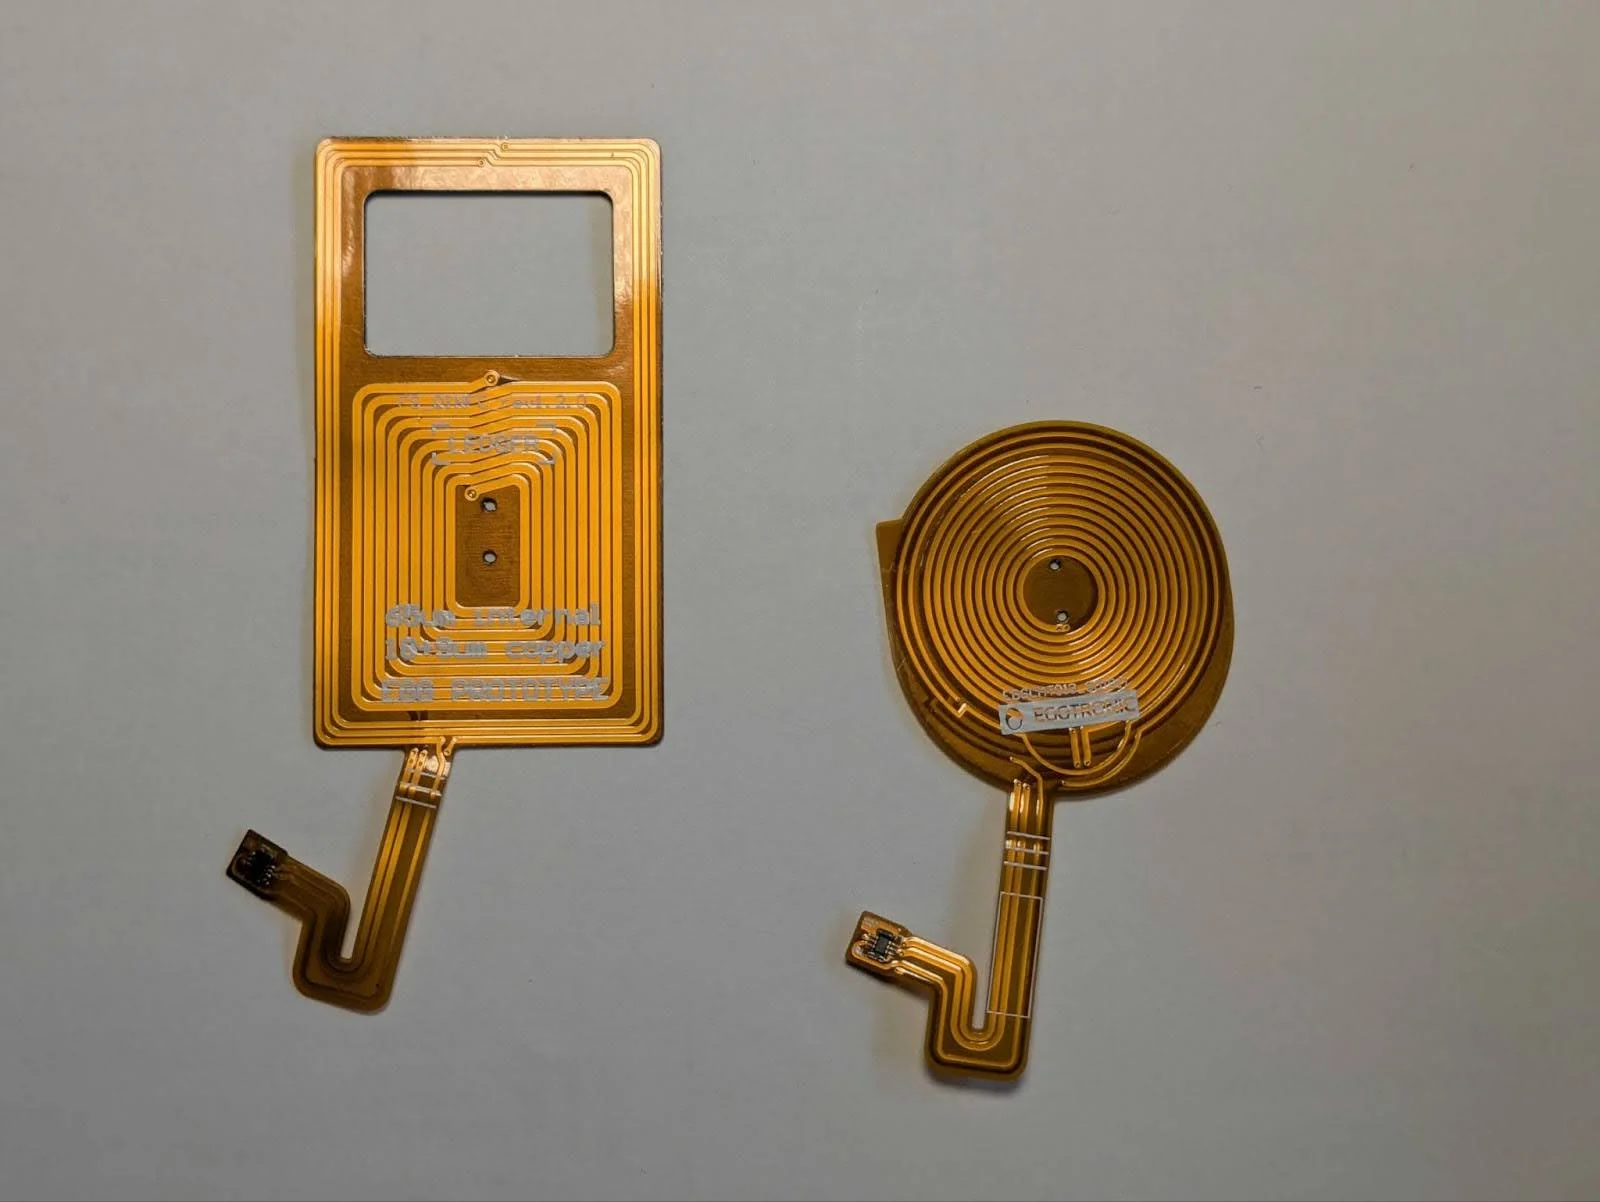
Ledger Stax: as 2 variantes de antena NFC
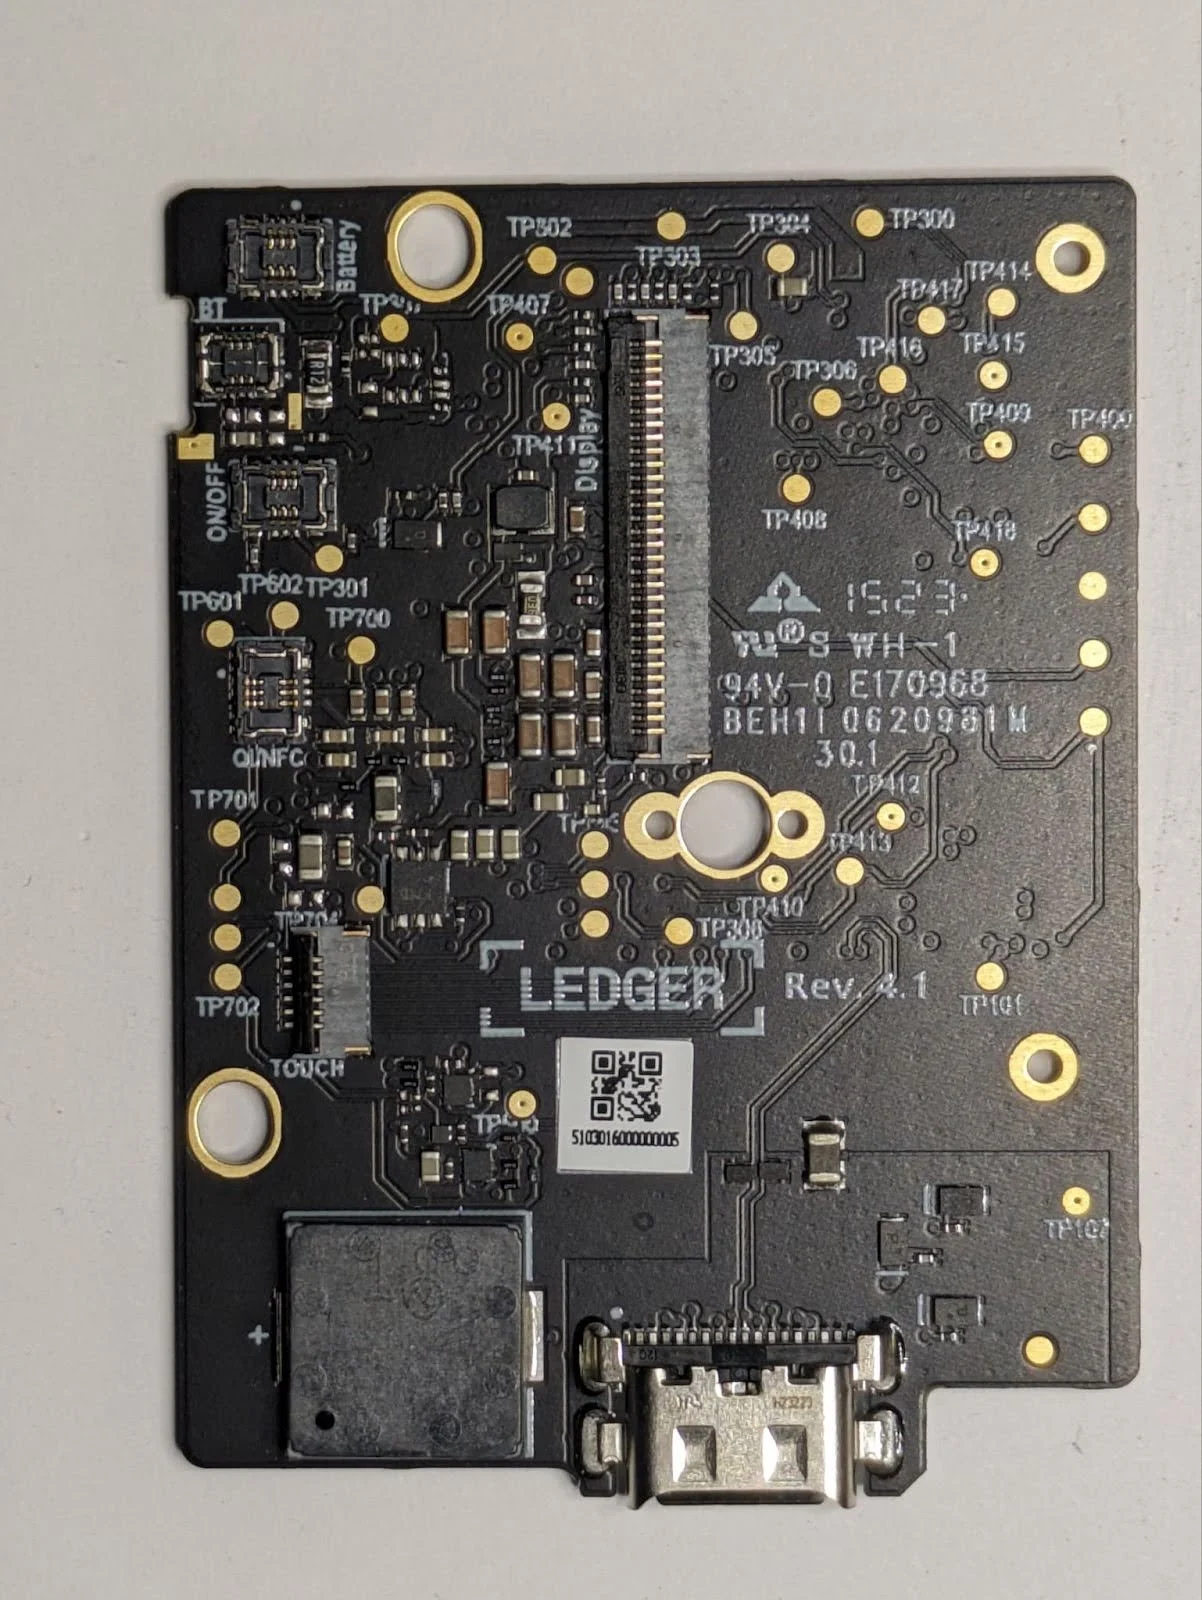
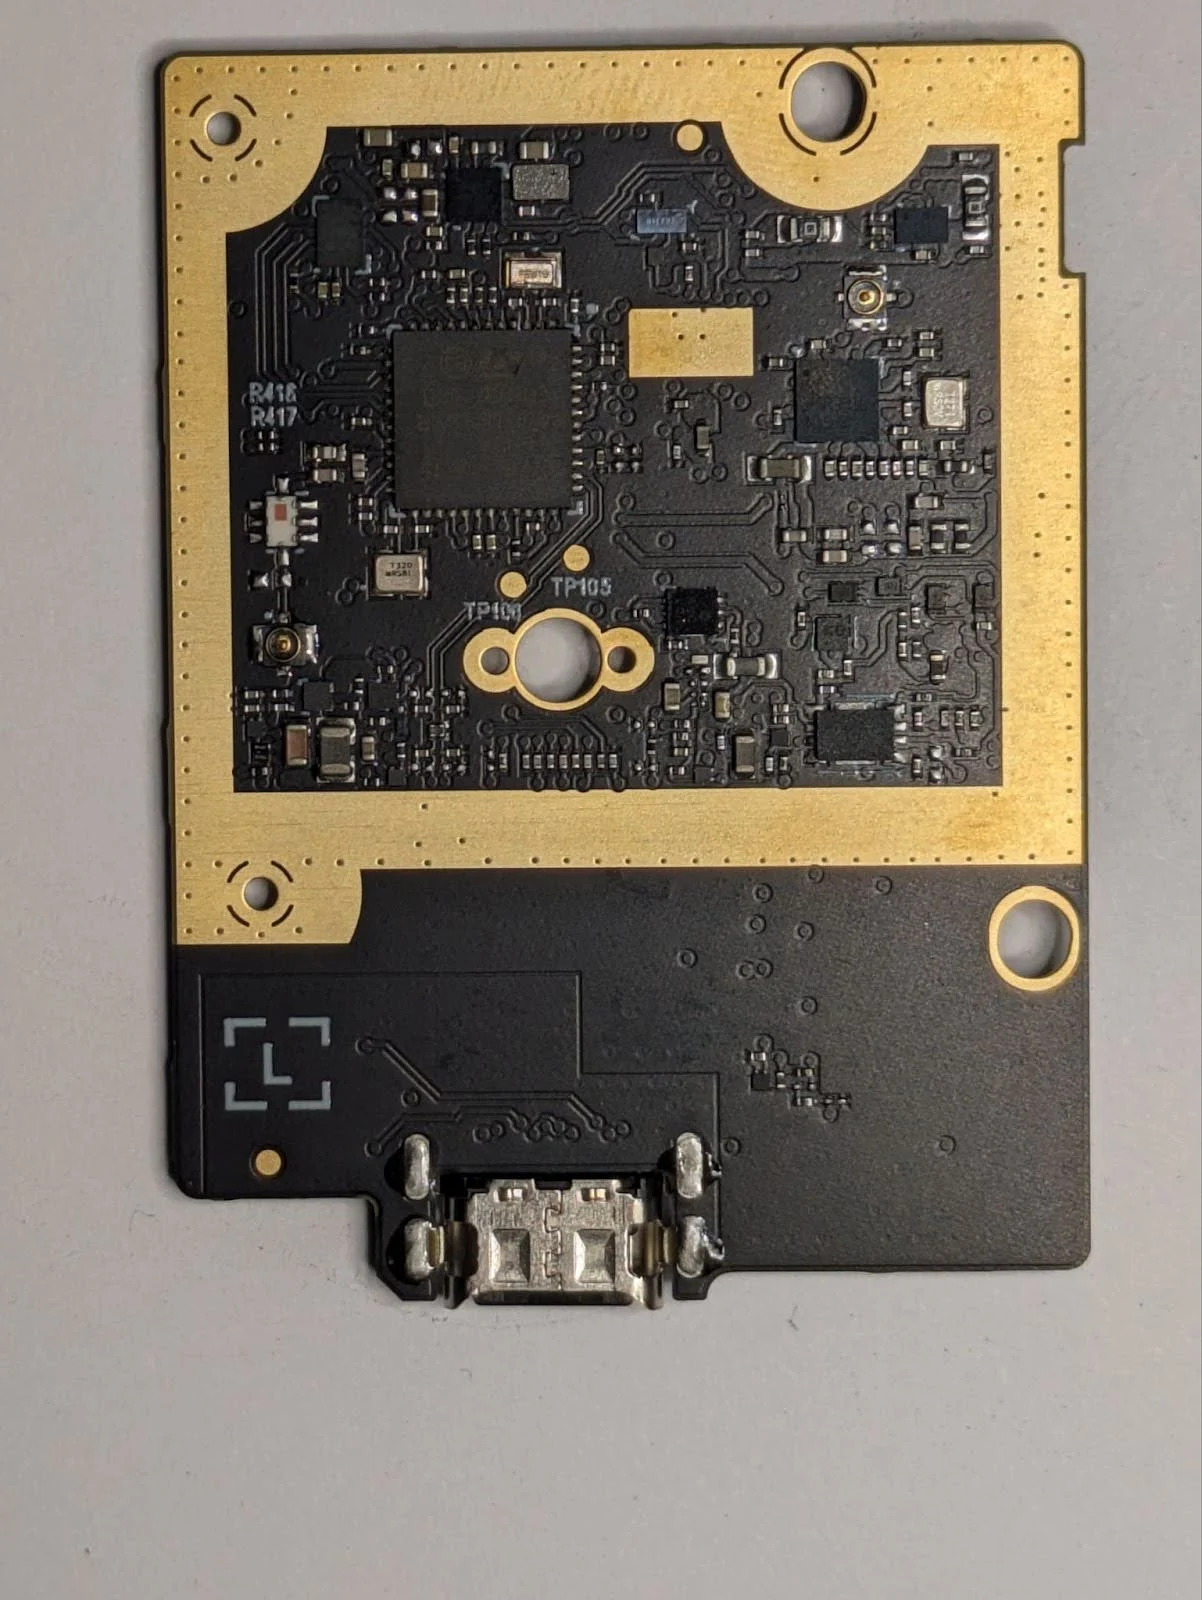
O próprio Elemento Seguro é personalizado na fábrica com um atestado que comprova que ele foi fabricado pela Ledger. Você pode verificá-lo executando:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33200004
O código-fonte está disponível aqui.
Ao abrir um aplicativo, um aviso de “Não Autêntico” é exibido se o aplicativo não tiver sido assinado pela Ledger.
A Ledger Flex não foi projetada para ser aberta de forma rotineira e, idealmente, qualquer inspeção interna deve ser realizada por equipe técnica qualificada. Tentar desmontar a unidade por conta própria é fortemente desaconselhado, pois pode causar danos visíveis irreversíveis e tornar a remontagem do dispositivo muito difícil.
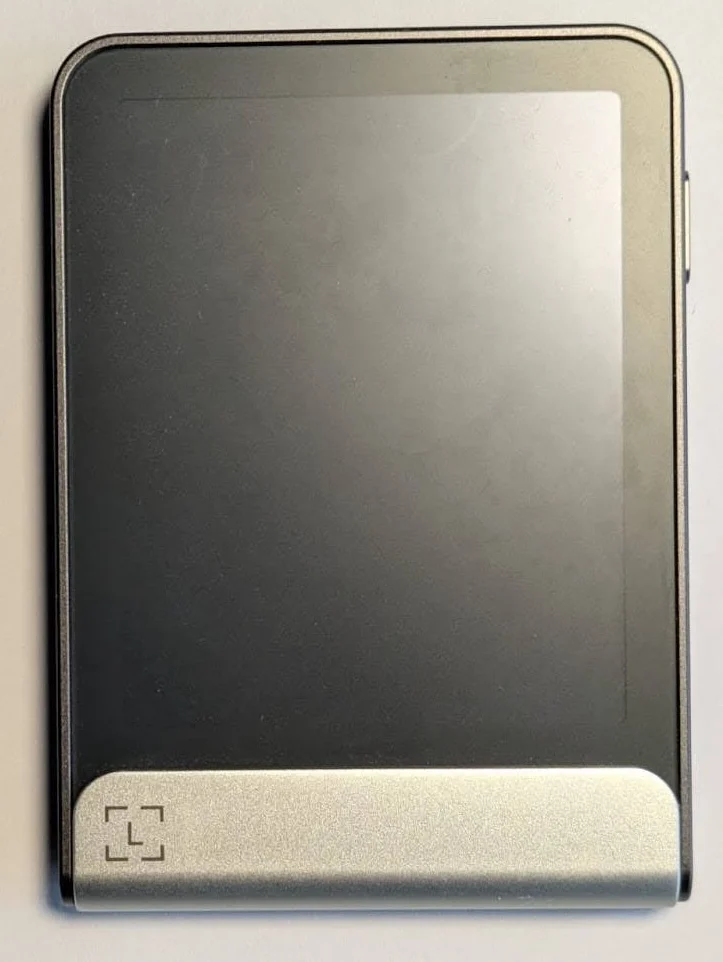
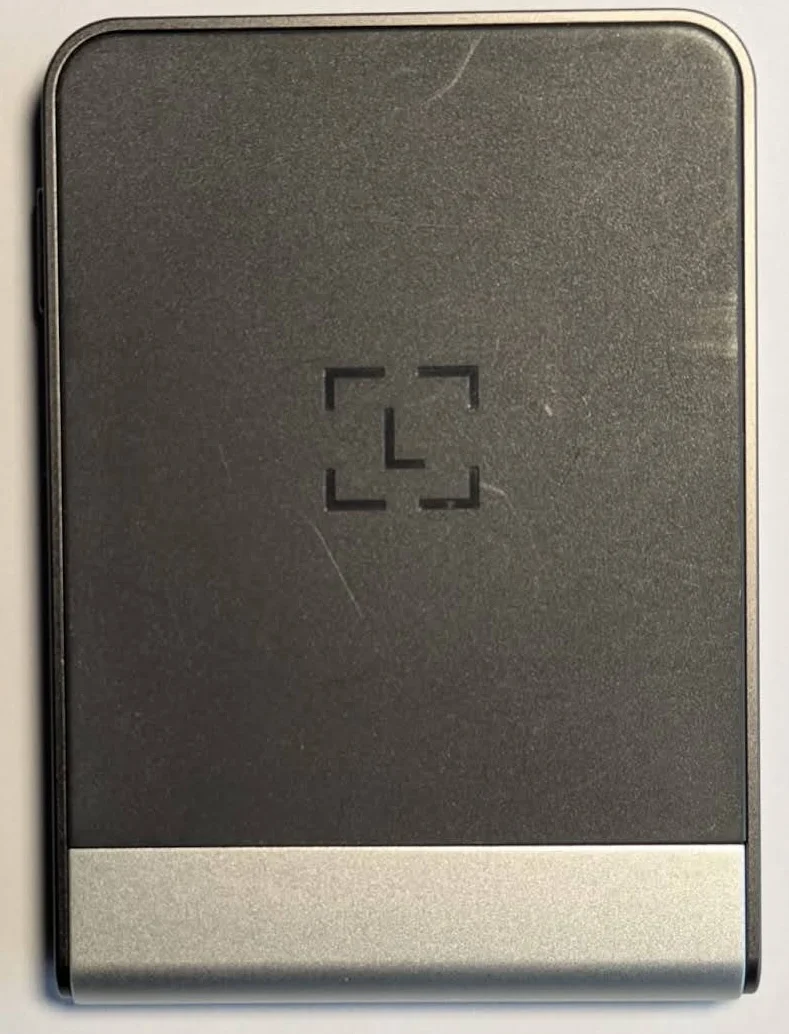
Visão frontal e traseira da Ledger Flex
As imagens abaixo mostram o layout interno oficial, incluindo o Elemento Seguro na PCB (placa de circuito impresso), a antena NFC e a bateria de íon-lítio. Use-as como referência para garantir que nenhum componente externo não autorizado foi adicionado ao seu dispositivo Ledger. O MCU é um STM32WB35.
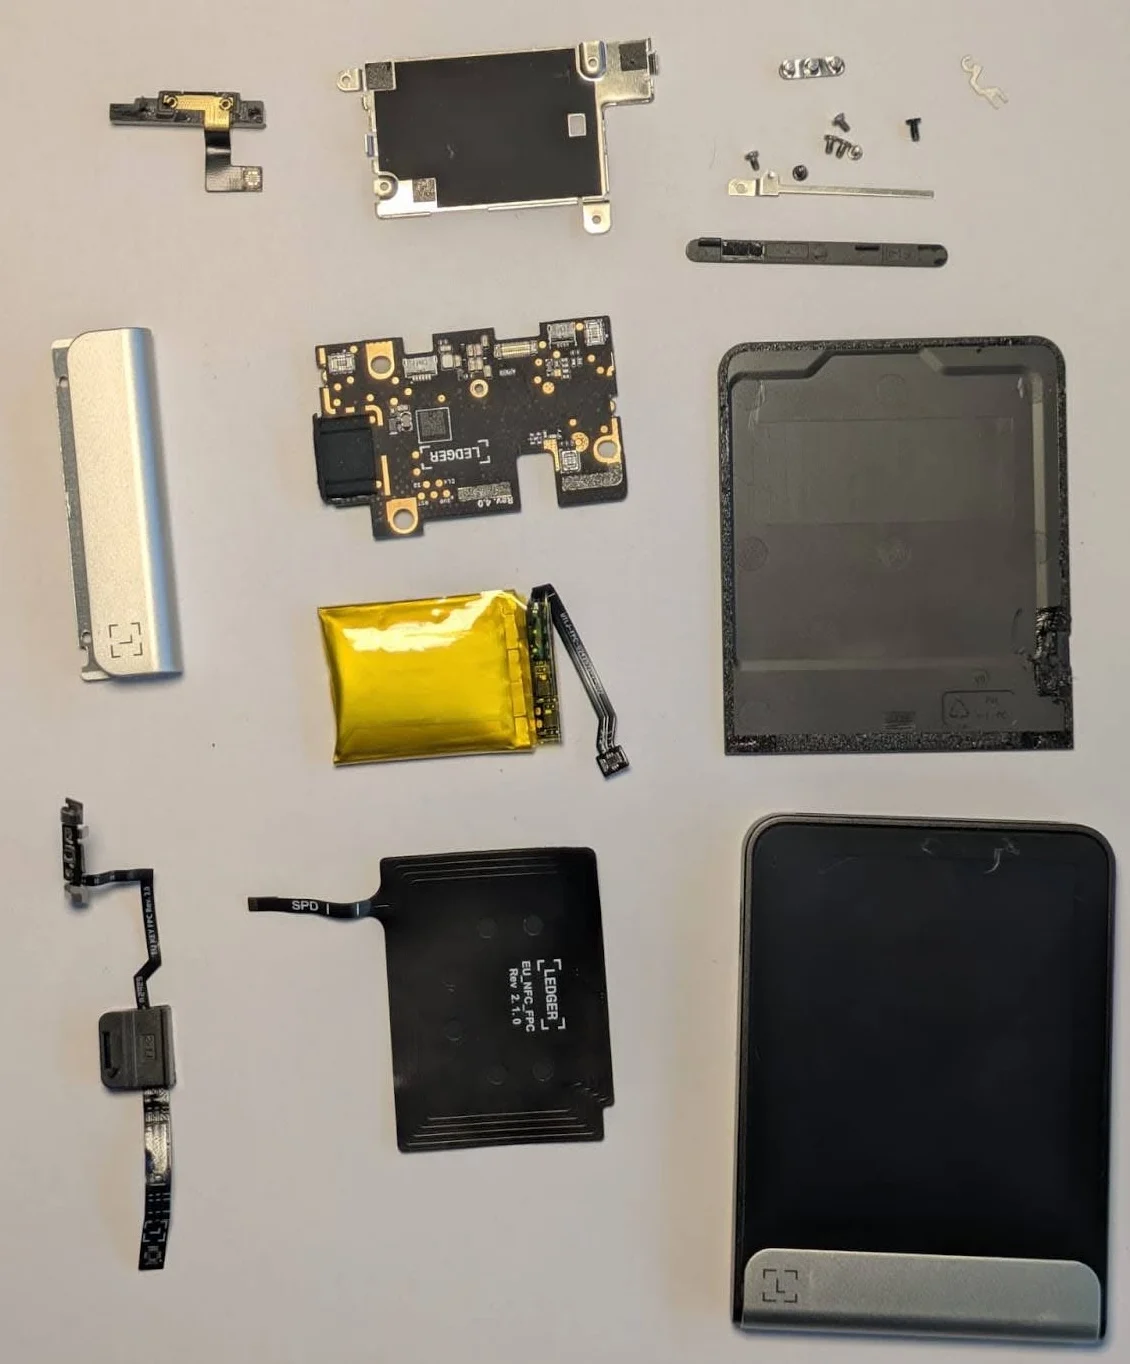
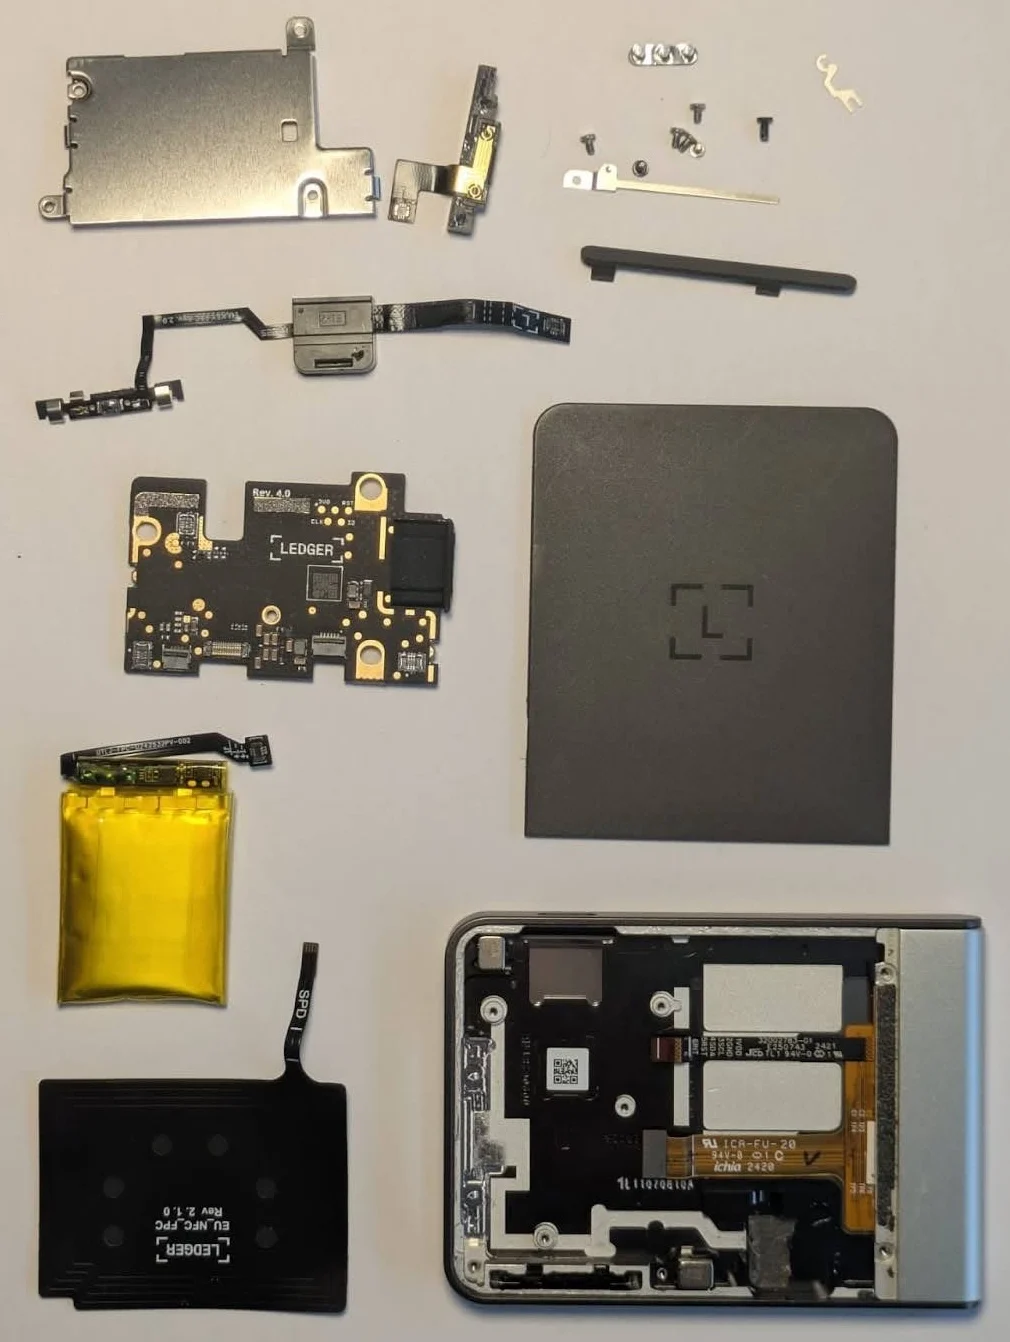
Ledger Flex: vista desmontada
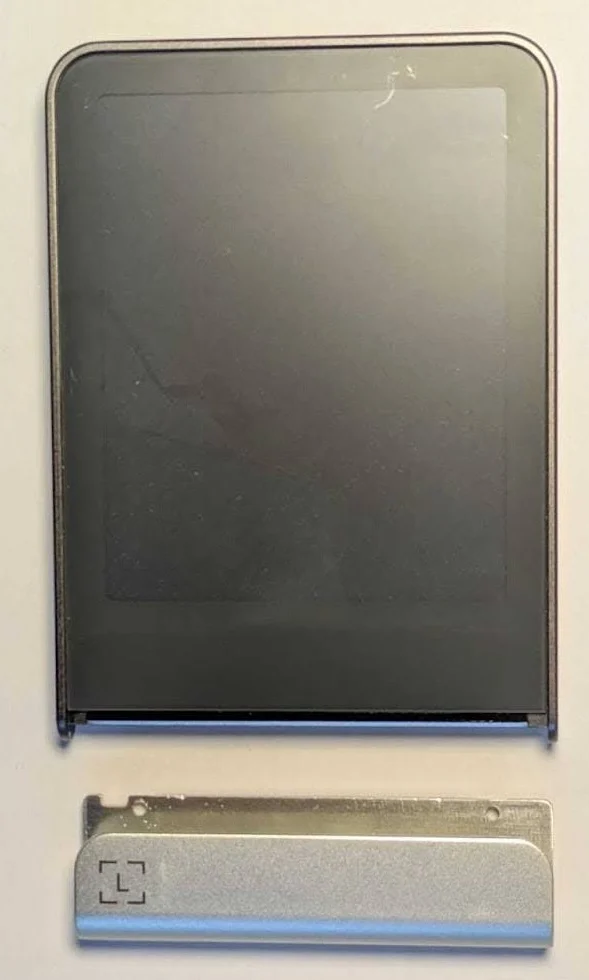
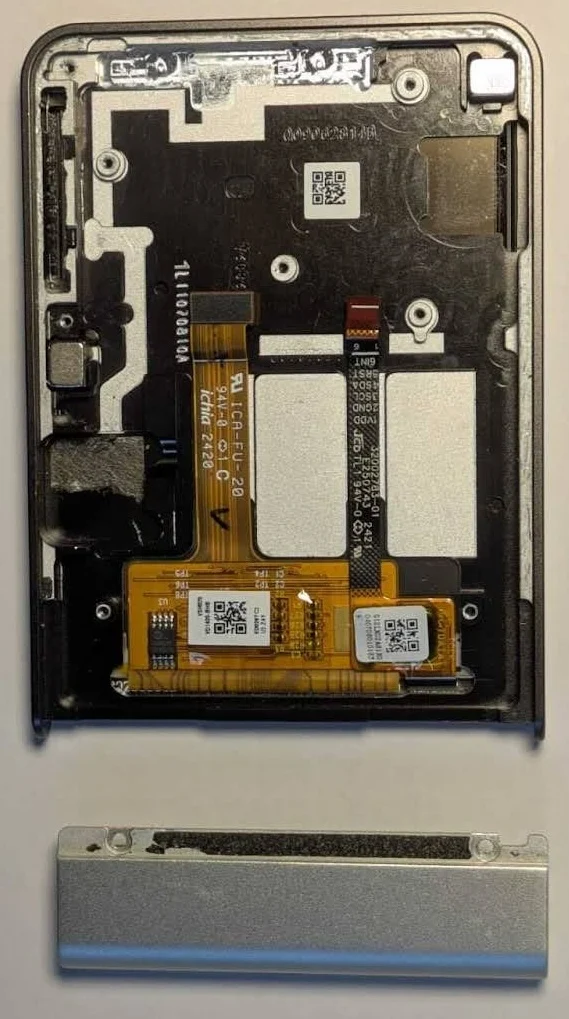
Estrutura de alumínio removida: vista frontal e traseira
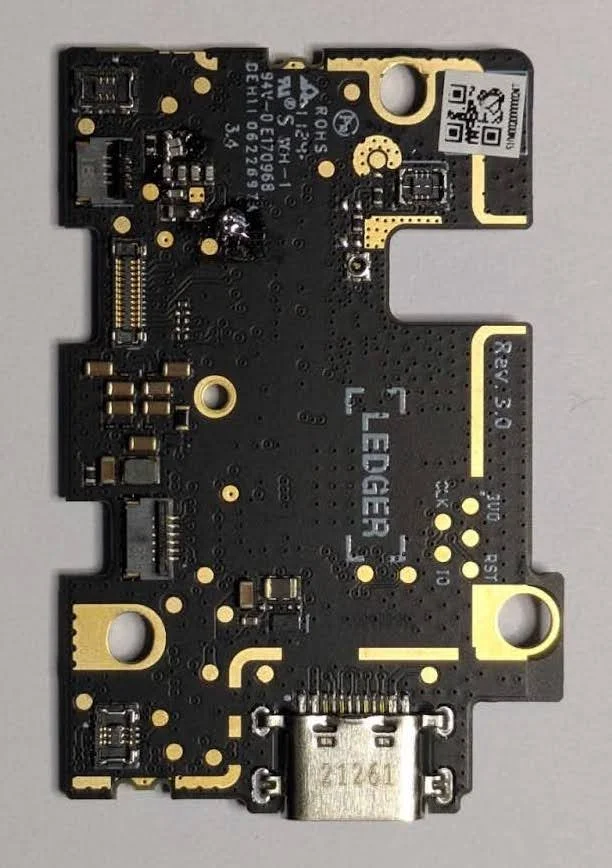
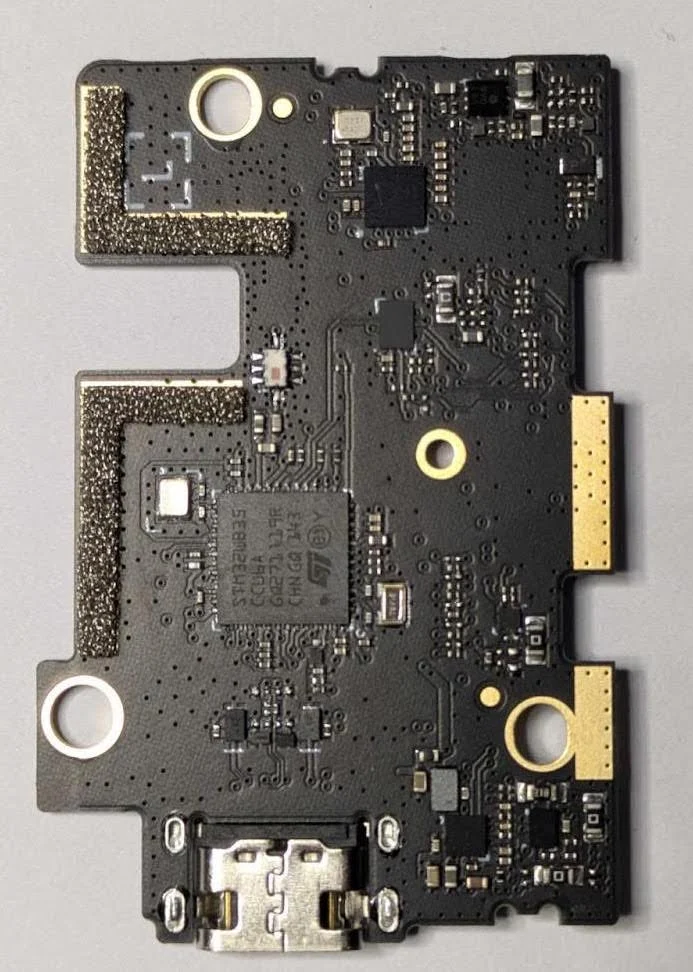
O próprio Elemento Seguro é personalizado na fábrica com um atestado que comprova que ele foi fabricado pela Ledger. Você pode verificá-lo executando:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004
O código-fonte está disponível aqui.
Ao abrir um aplicativo, um aviso de “Não Autêntico” é exibido se o aplicativo não tiver sido assinado pela Ledger.
A Ledger Nano Gen5 tem um invólucro de peça única que evidencia qualquer violação, projetado para proteger a integridade do seu dispositivo. Ele não pode ser aberto sem causar danos visíveis e irreversíveis. Você pode inspecionar o invólucro em busca de rachaduras, cortes ou frestas ao longo das bordas. Se o invólucro estiver intacto, o seu dispositivo não foi aberto desde que saiu da fábrica. Se notar qualquer dano visível, não use o dispositivo e entre em contato com o suporte da Ledger, ou com a KriptoBR se a compra foi feita aqui.
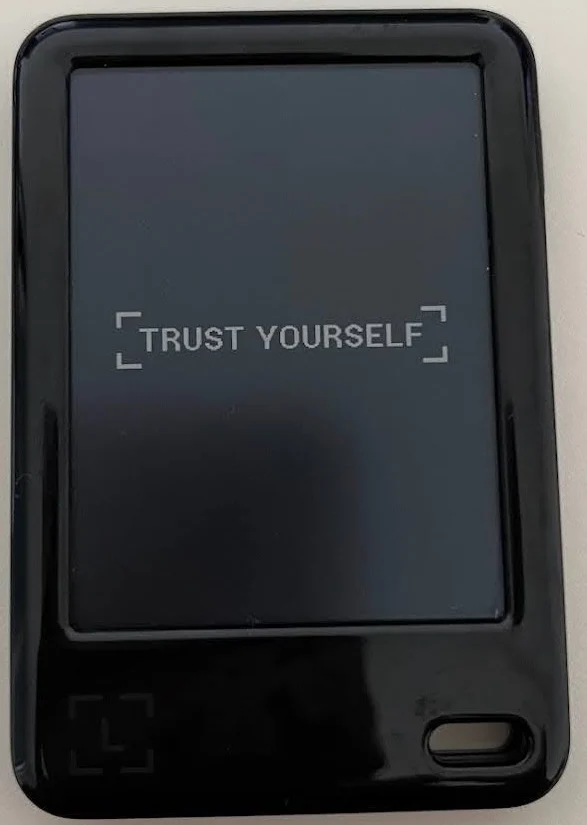
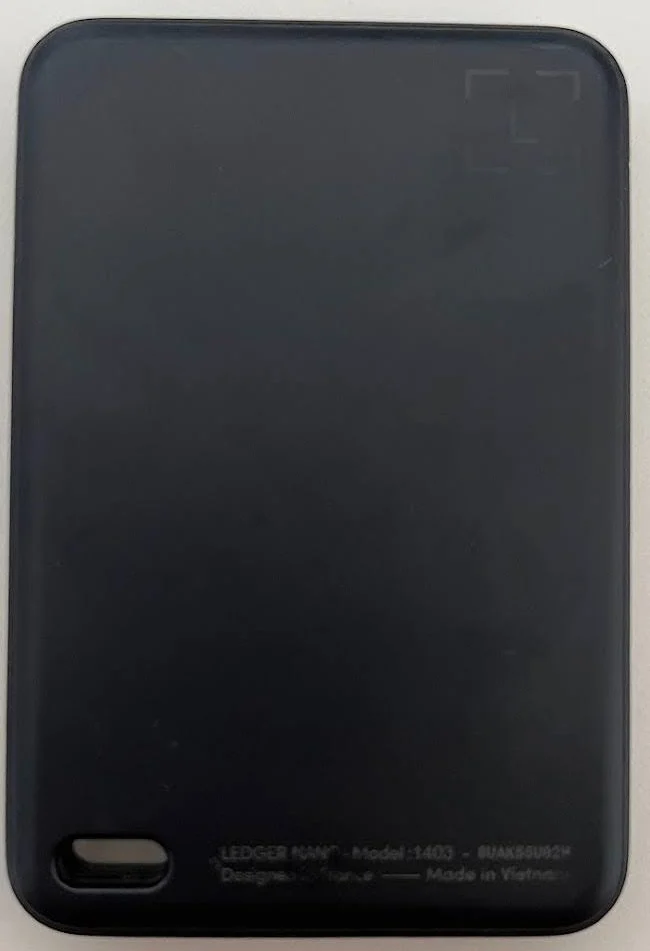
Visão frontal e traseira da Ledger Nano Gen5
As imagens abaixo mostram o layout interno oficial, incluindo o Elemento Seguro na PCB (placa de circuito impresso), a antena NFC e a bateria de íon-lítio. Use-as como referência para garantir que nenhum componente externo não autorizado foi adicionado ao seu dispositivo Ledger. O MCU é um STM32WB35.
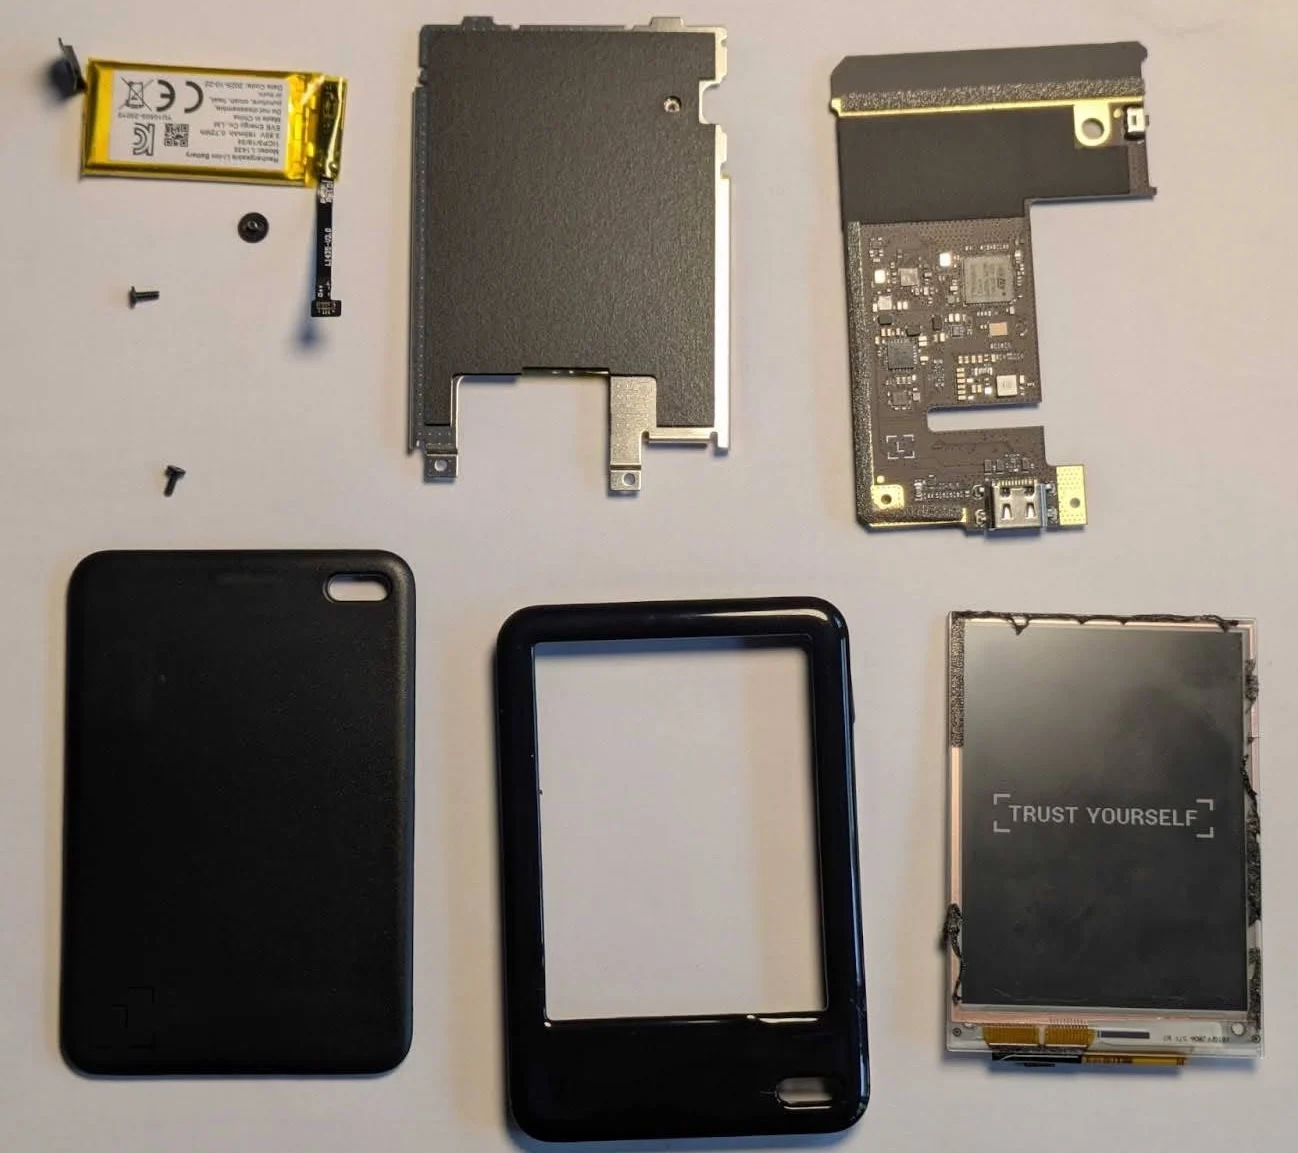
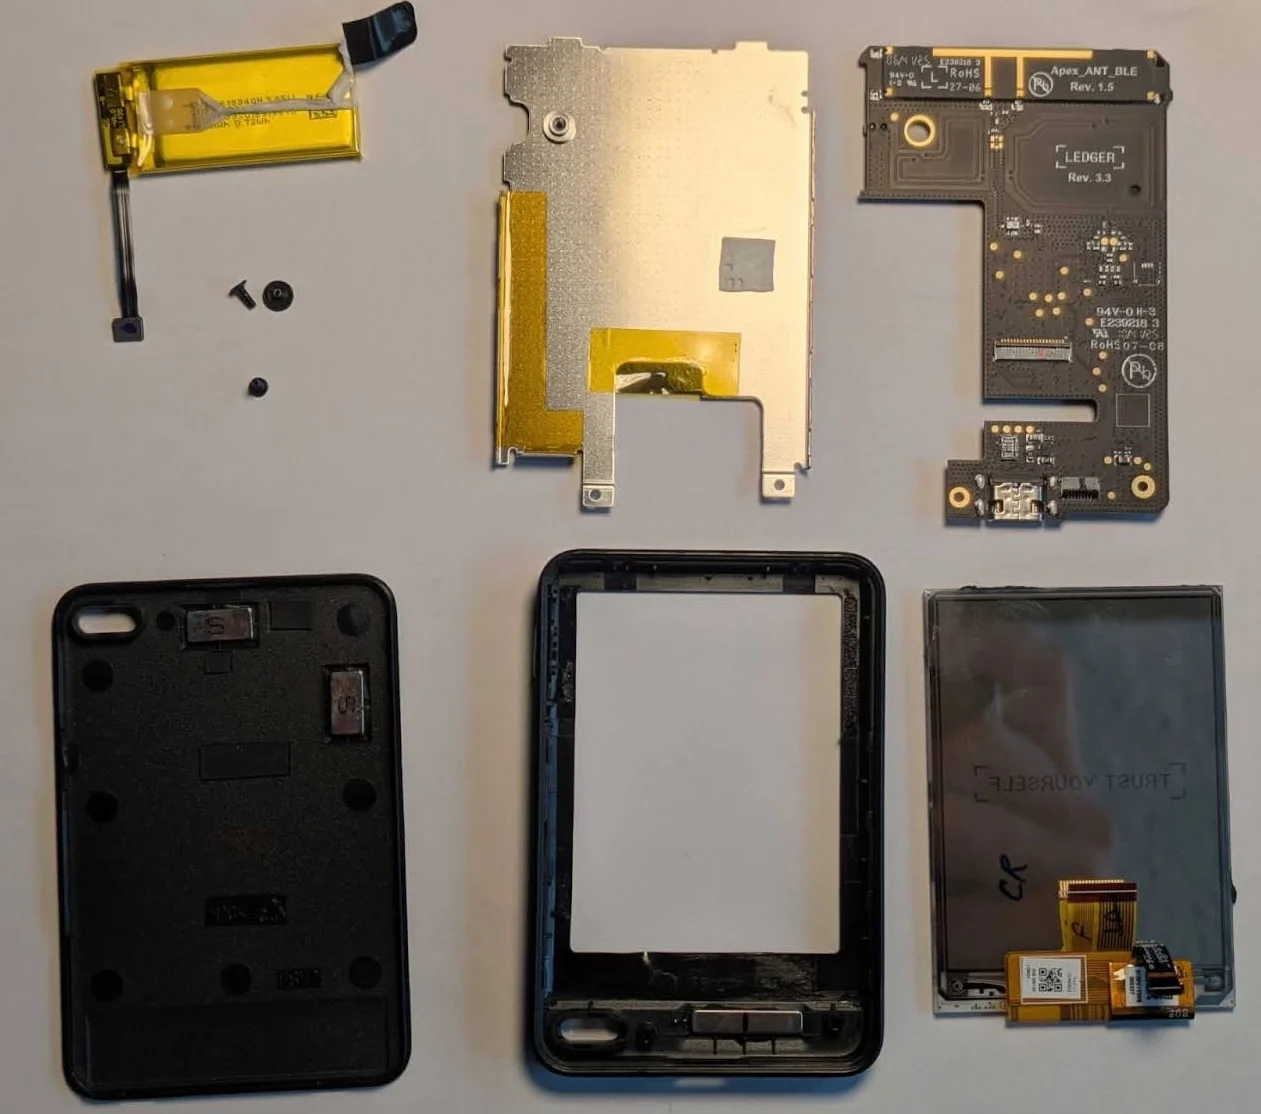
Ledger Nano Gen5: vista desmontada
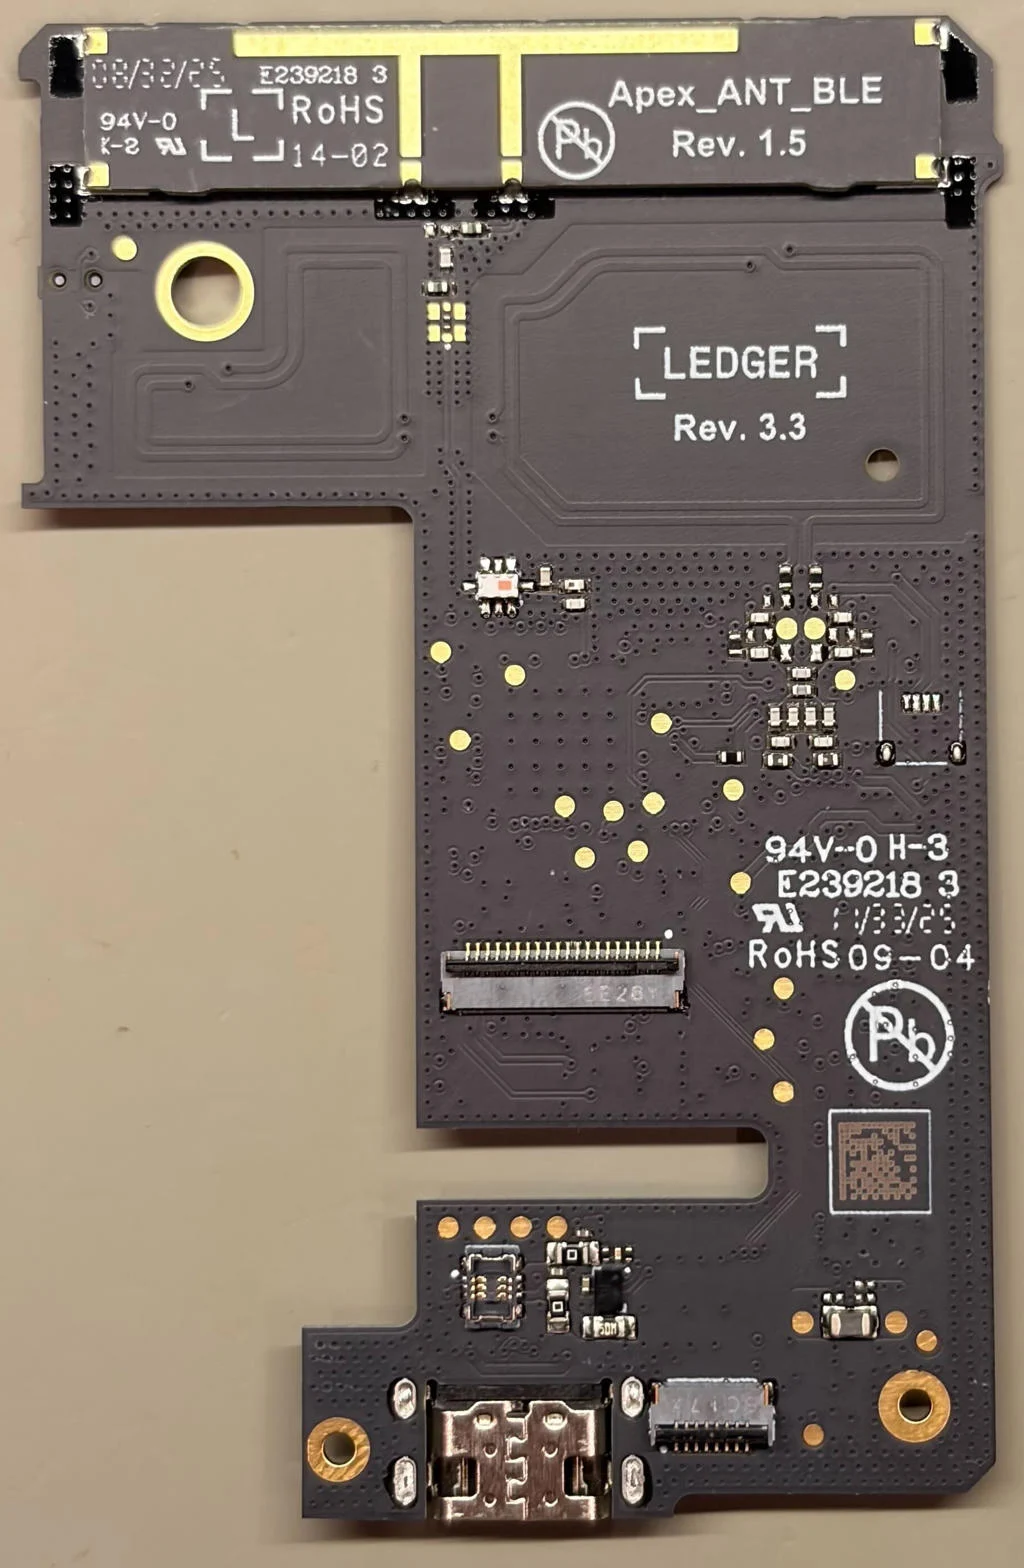
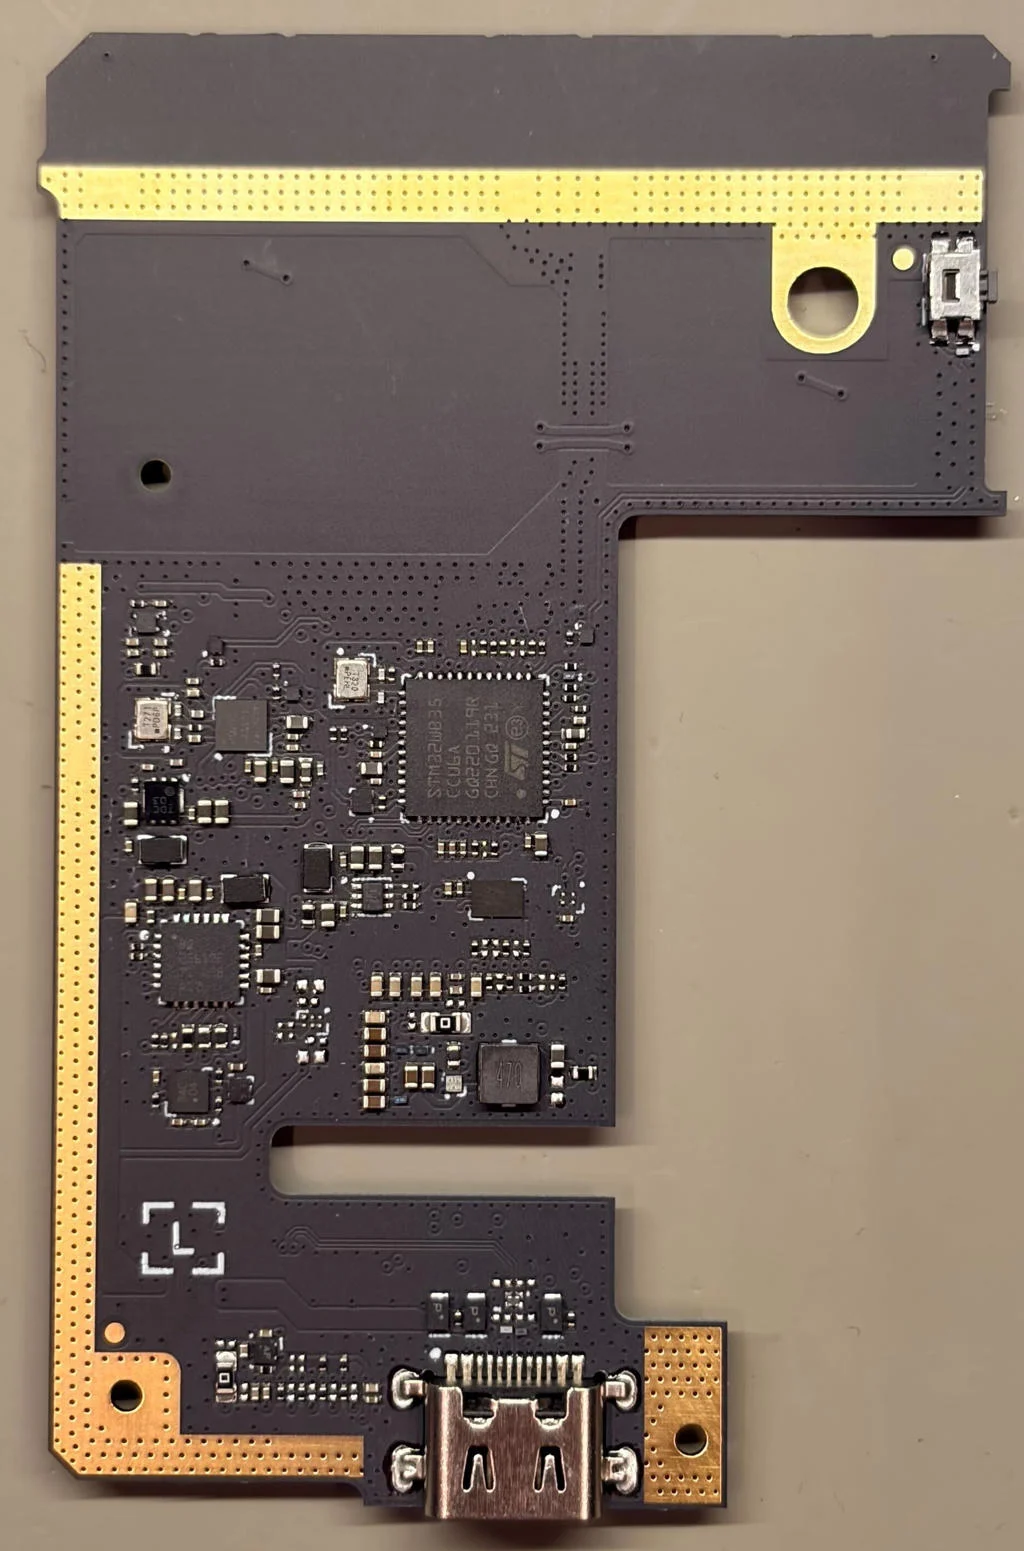
O próprio Elemento Seguro é personalizado na fábrica com um atestado que comprova que ele foi fabricado pela Ledger. Você pode verificá-lo executando:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004
O código-fonte está disponível aqui.
Ao abrir um aplicativo, um aviso de “Não Autêntico” é exibido se o aplicativo não tiver sido assinado pela Ledger.
A Ledger Nano X pode ser aberta por quem tem experiência técnica, mas a desmontagem não se destina à manutenção rotineira. Embora seja possível abrir o dispositivo, é preciso fazer isso com cuidado para evitar danos visíveis irreversíveis ao invólucro. Se você não se sentir confortável em assumir esse risco, recomendamos consultar profissionais com qualificação técnica.
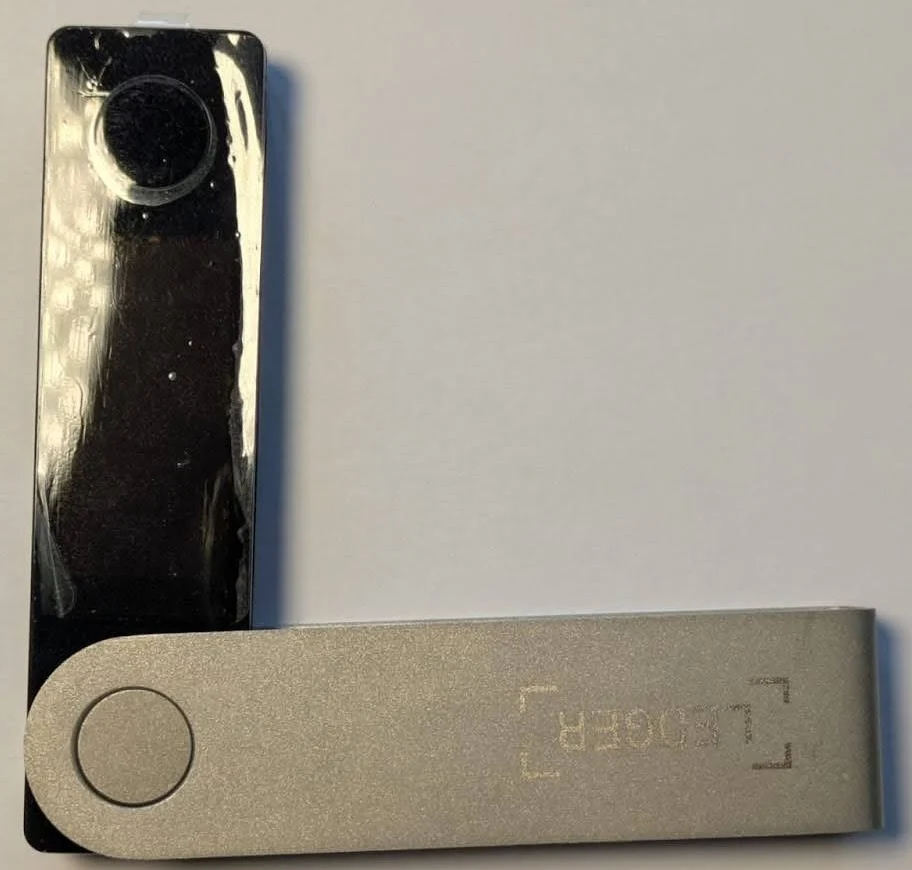
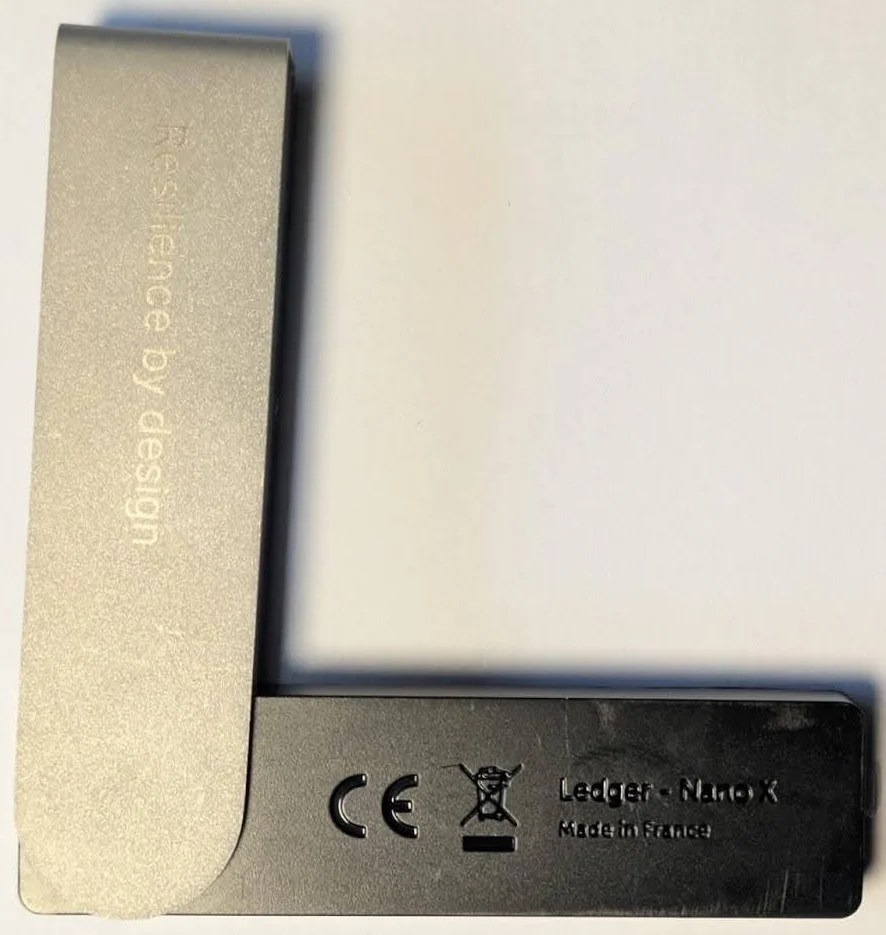
Visão frontal e traseira da Ledger Nano X
As imagens abaixo mostram o layout interno oficial da Ledger Nano X, incluindo o Elemento Seguro e o MCU na PCB (placa de circuito impresso), a bateria de íon-lítio, a tela OLED e a estrutura interna. Use-as como referência para garantir que nenhum componente externo não autorizado foi adicionado ao seu dispositivo Ledger.
O Elemento Seguro verifica toda a memória flash do microcontrolador na inicialização, conforme descrito neste artigo da Ledger. Se ela tiver sido alterada, você receberá um aviso na inicialização. Como verificação adicional, você pode abrir o dispositivo para conferir se algum chip extra foi adicionado, comparando com as imagens abaixo, e se o MCU é um STM32WB55 (nas revisões 1, 2 e 3) ou um STM32WB35 (na revisão 4).
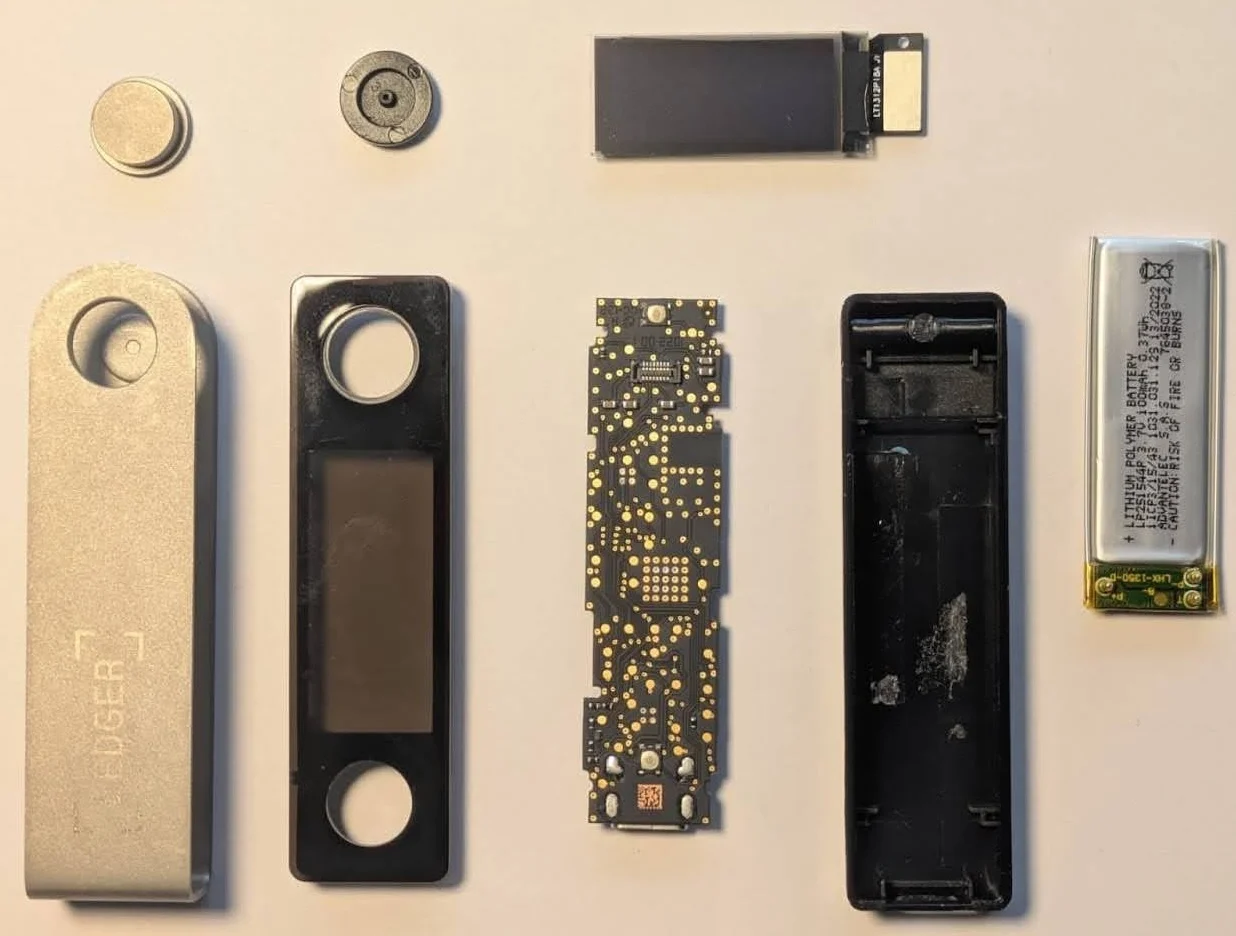
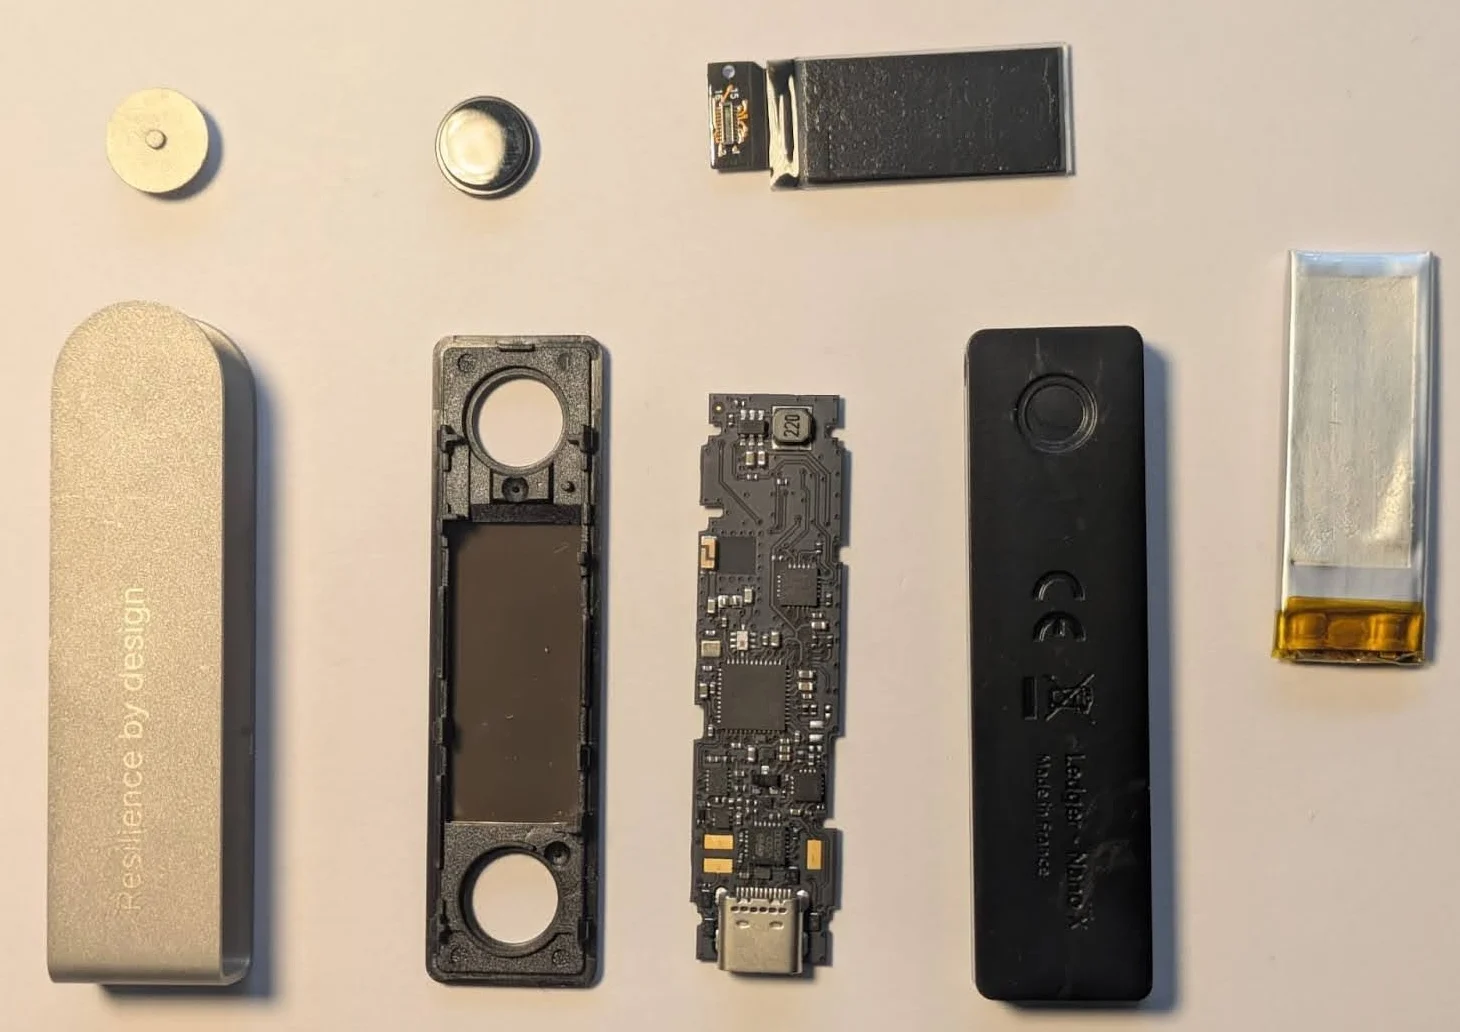
Ledger Nano X: vista desmontada
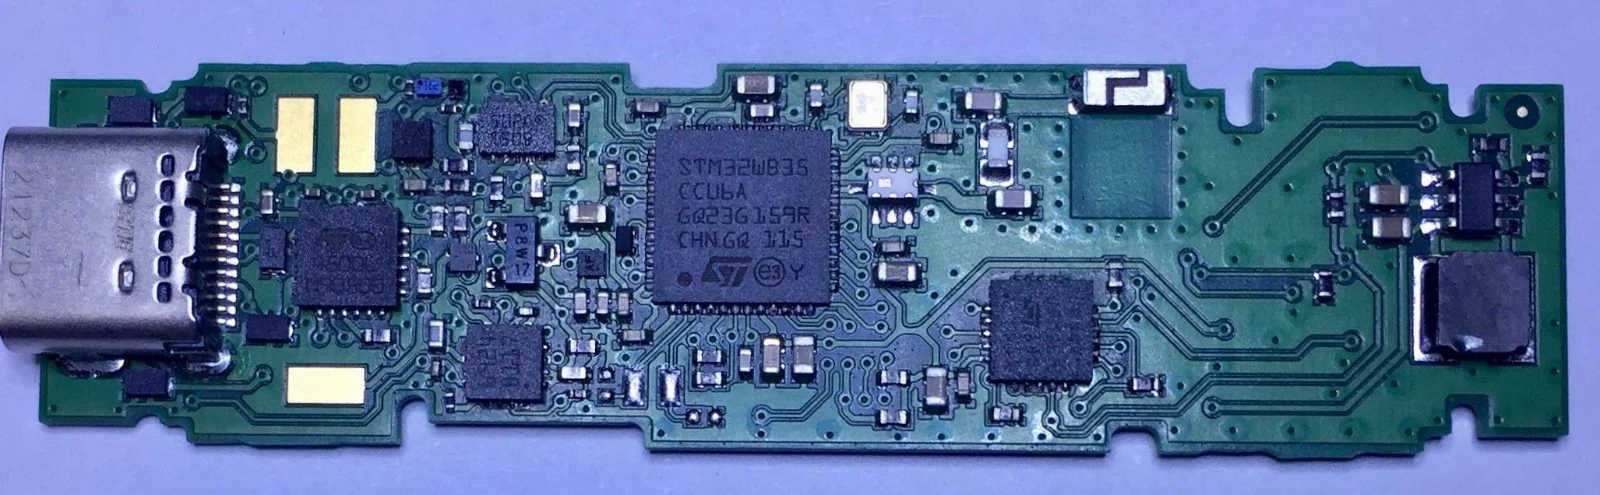
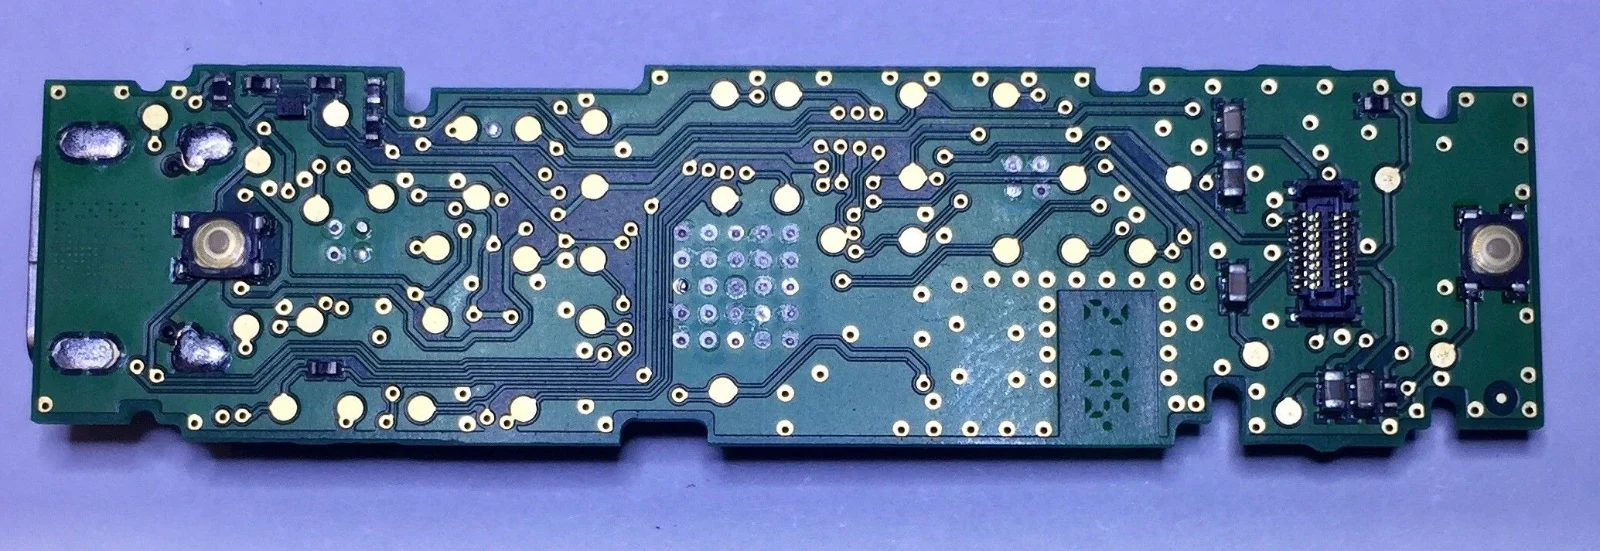
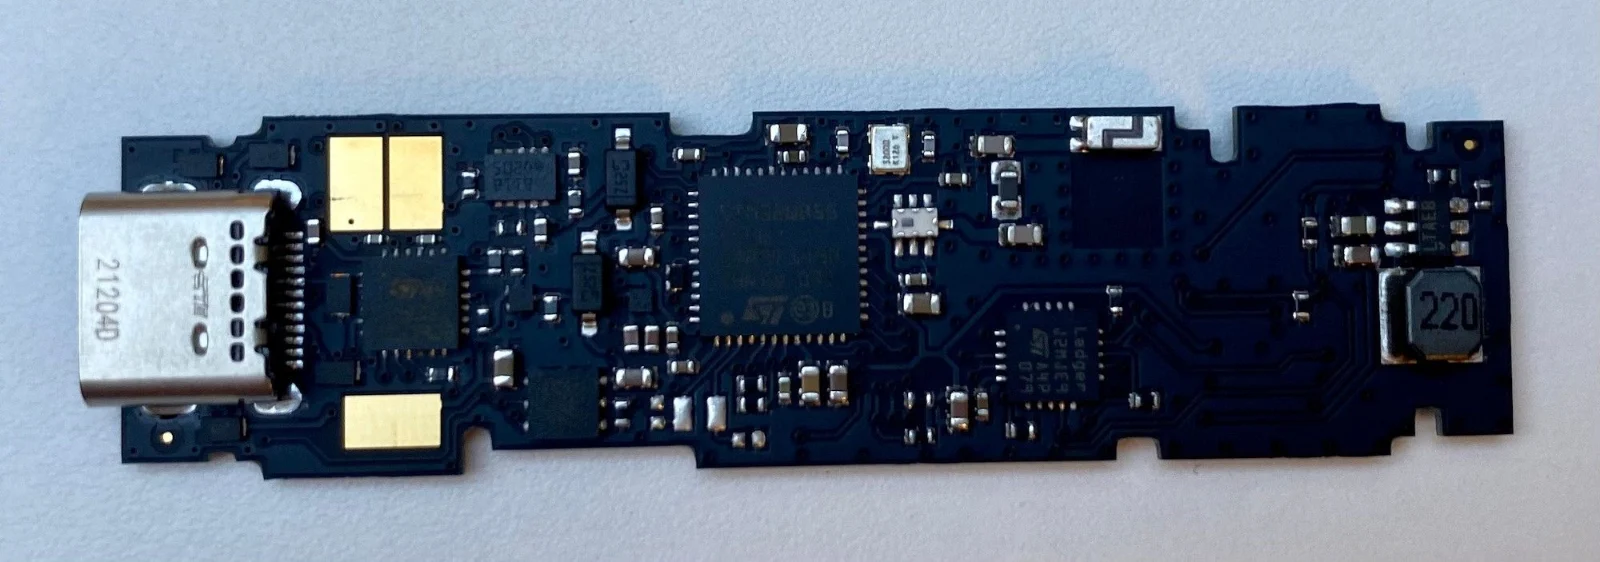
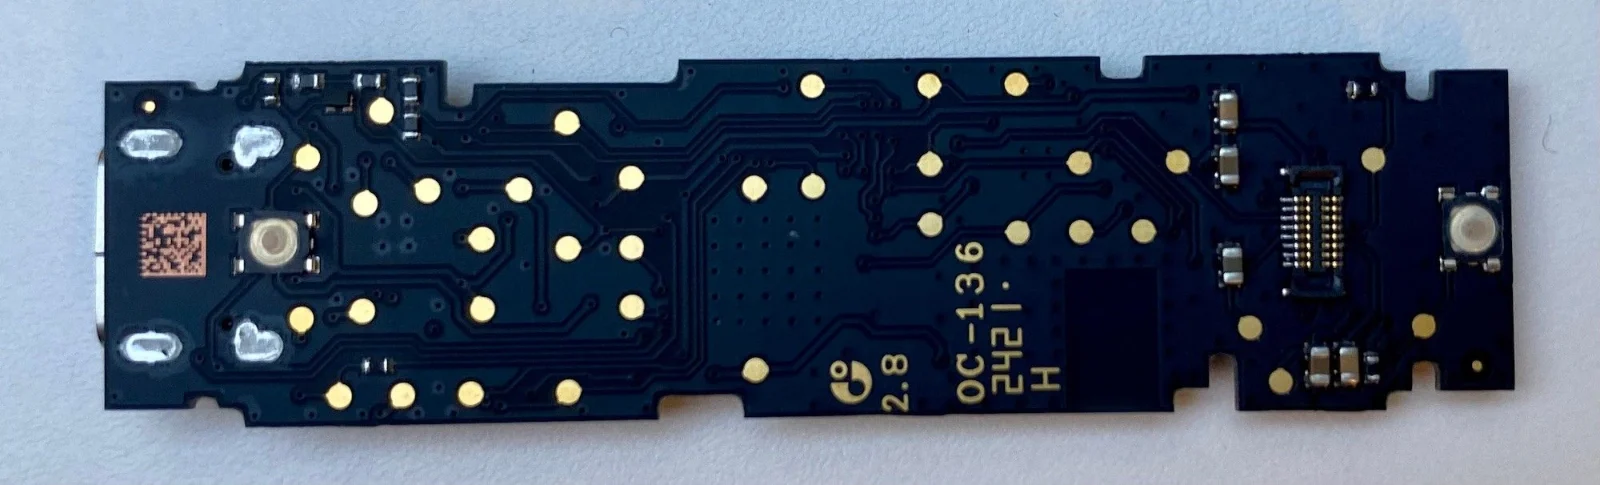
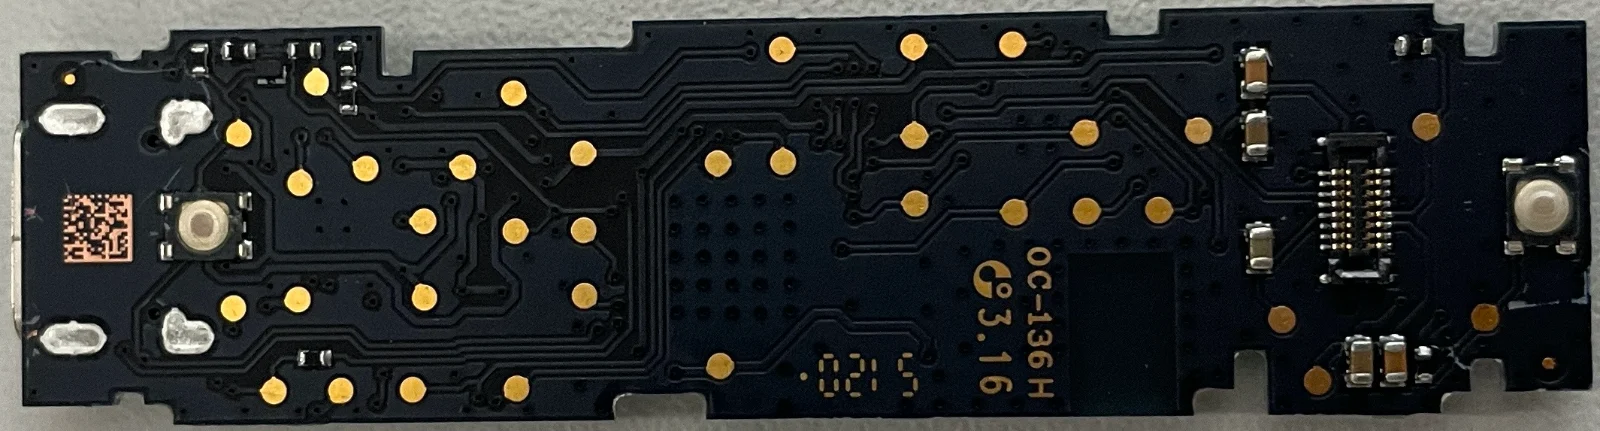
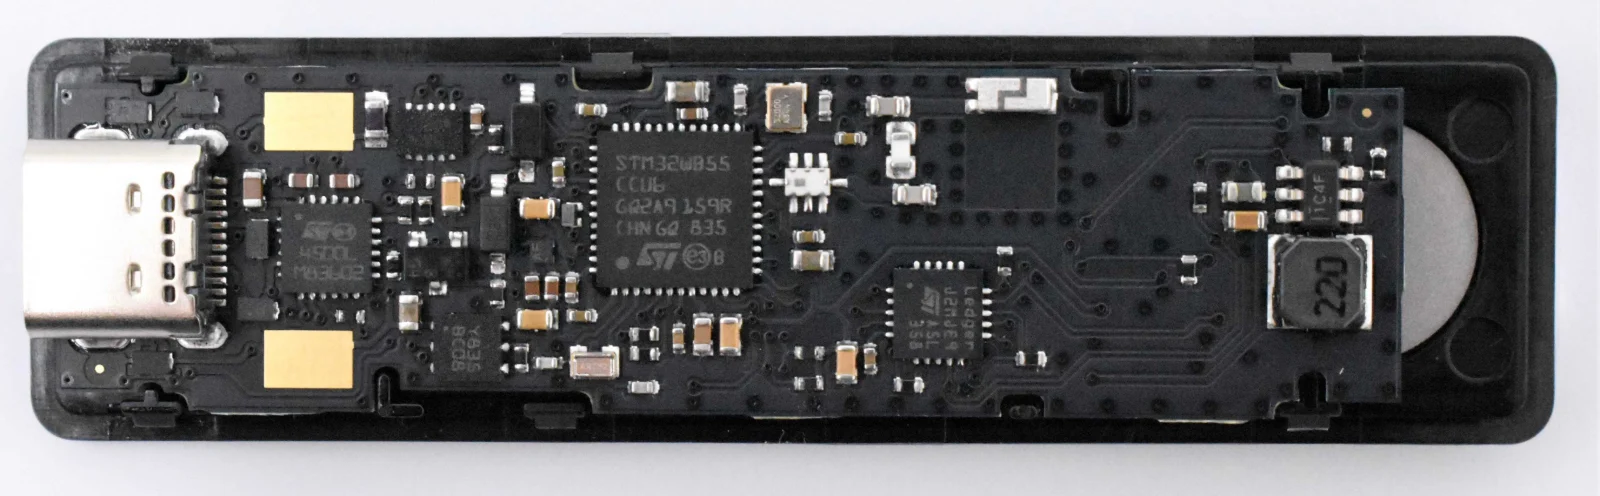
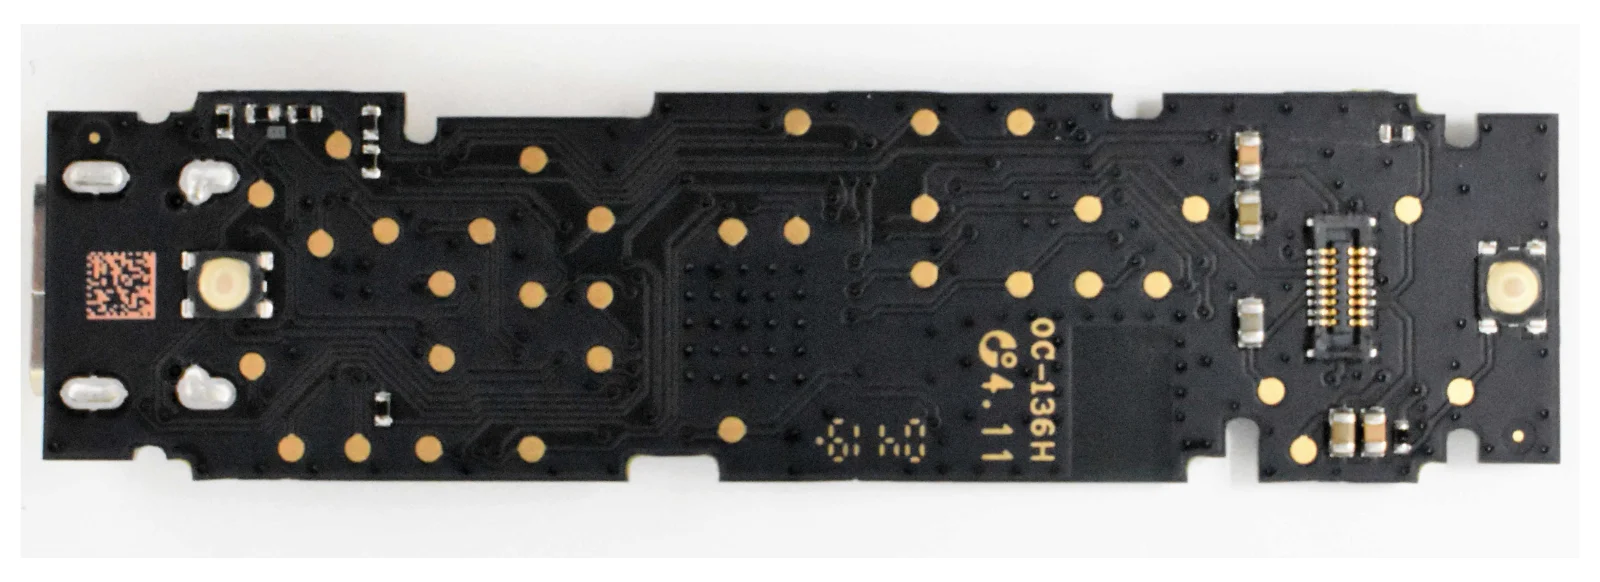
O próprio Elemento Seguro é personalizado na fábrica com um atestado que comprova que ele foi fabricado pela Ledger. Você pode verificá-lo executando:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33000004
O código-fonte está disponível aqui.
Ao abrir um aplicativo, um aviso de Não Autêntico é exibido se o aplicativo não tiver sido assinado pela Ledger. Uma interface de usuário modificada (como a encontrada em github.com/LedgerHQ/nanos-ui) também exibirá uma mensagem de aviso na inicialização.
A root of trust (raiz de confiança) do lote atual é a seguinte chave pública secp256k1:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609Conforme verificado em checkGenuine.py.
A Ledger Nano S Plus pode ser aberta por quem tem experiência técnica, mas a desmontagem não se destina à manutenção rotineira. Embora seja possível abrir o dispositivo, é preciso fazer isso com cuidado para evitar danos visíveis irreversíveis ao invólucro. Se você não se sentir confortável em assumir esse risco, recomendamos consultar profissionais com qualificação técnica.
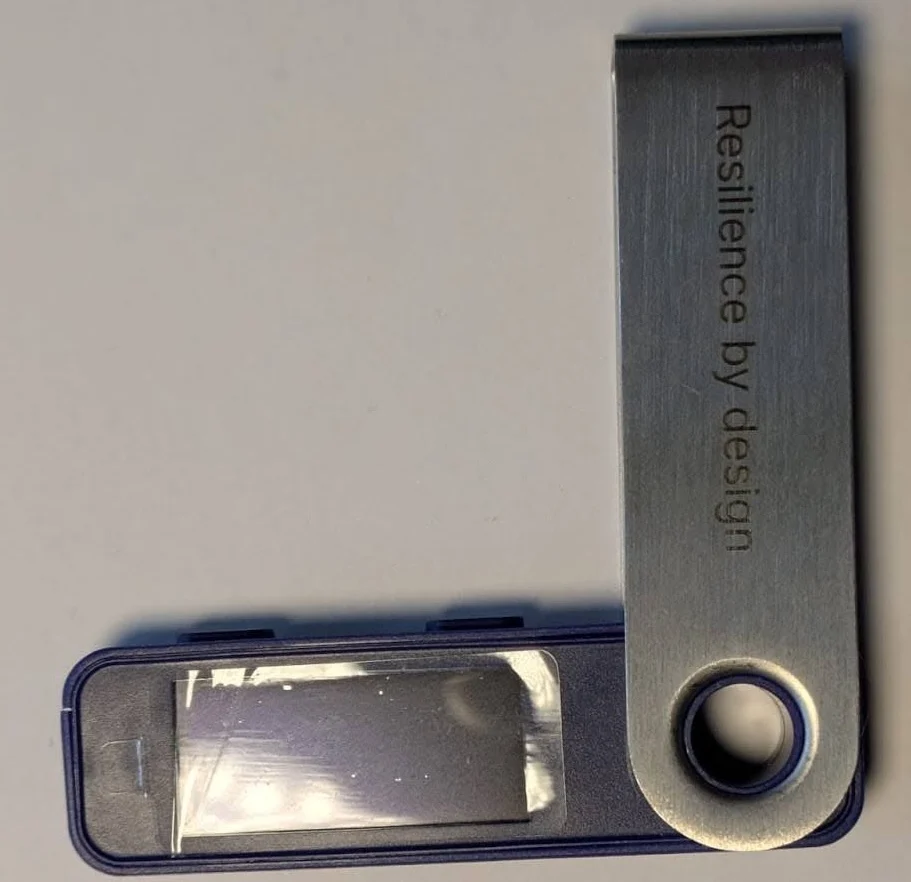
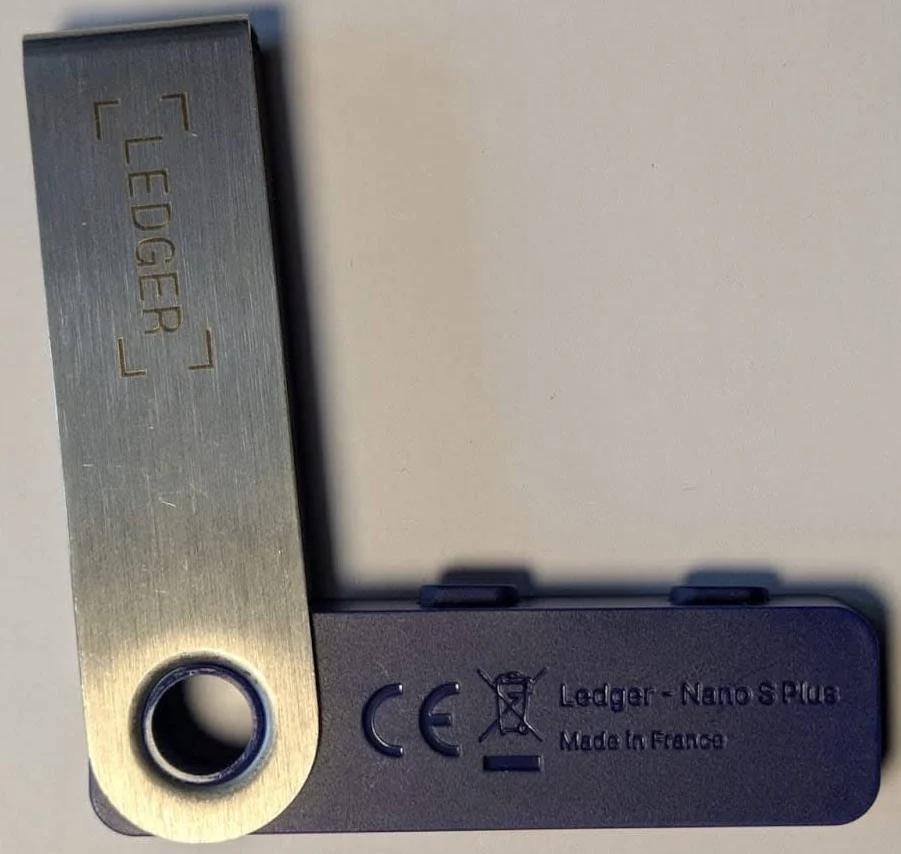
Visão frontal e traseira da Ledger Nano S Plus
As imagens abaixo mostram o layout interno oficial da Ledger Nano S Plus, incluindo o Elemento Seguro, o MCU e a porta USB-C na PCB (placa de circuito impresso), a tela OLED e o invólucro. Use-as como referência para garantir que nenhum componente externo não autorizado foi adicionado ao seu dispositivo Ledger.
O Elemento Seguro verifica toda a memória flash do microcontrolador na inicialização, conforme descrito neste artigo da Ledger. Se ela tiver sido alterada, você receberá um aviso na inicialização. Como verificação adicional, você pode abrir o dispositivo para conferir se algum chip extra foi adicionado, comparando com as imagens abaixo, e se o MCU é um STM32F042K6U6.
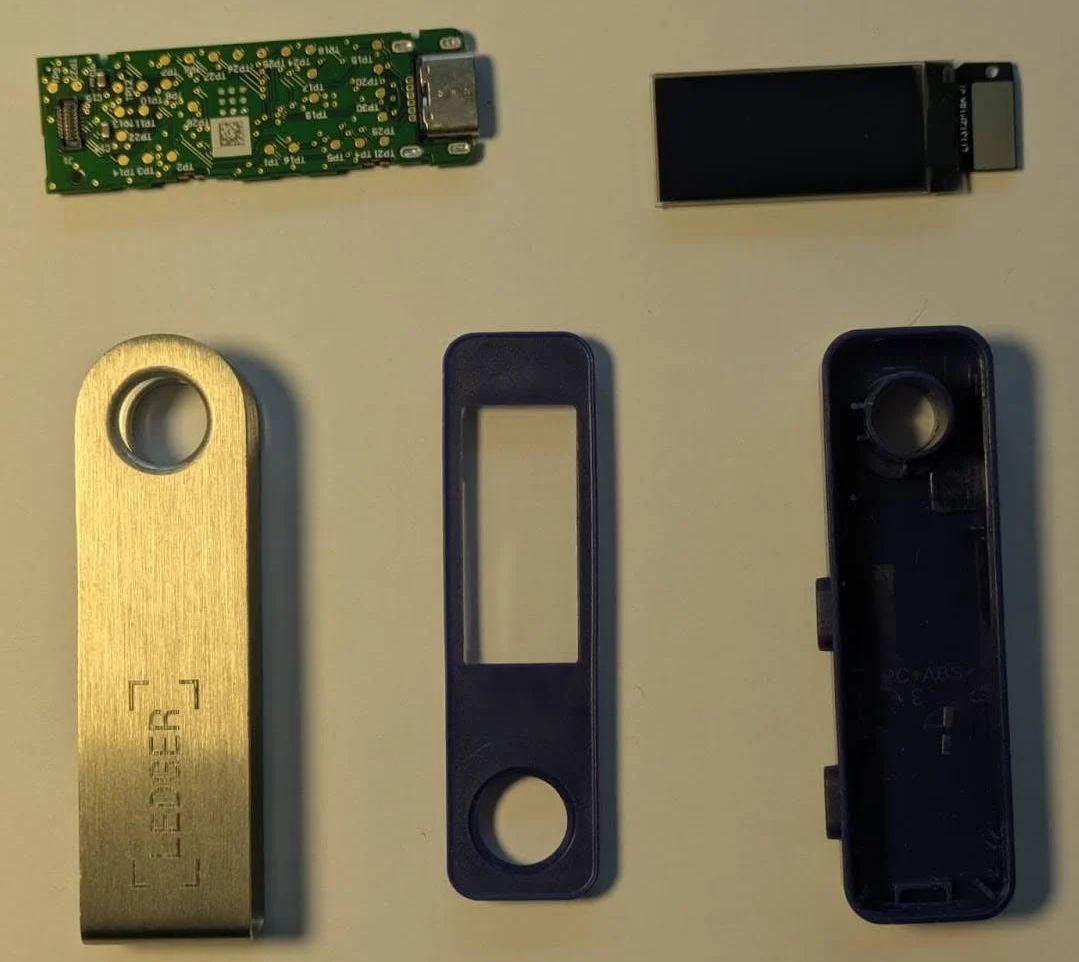
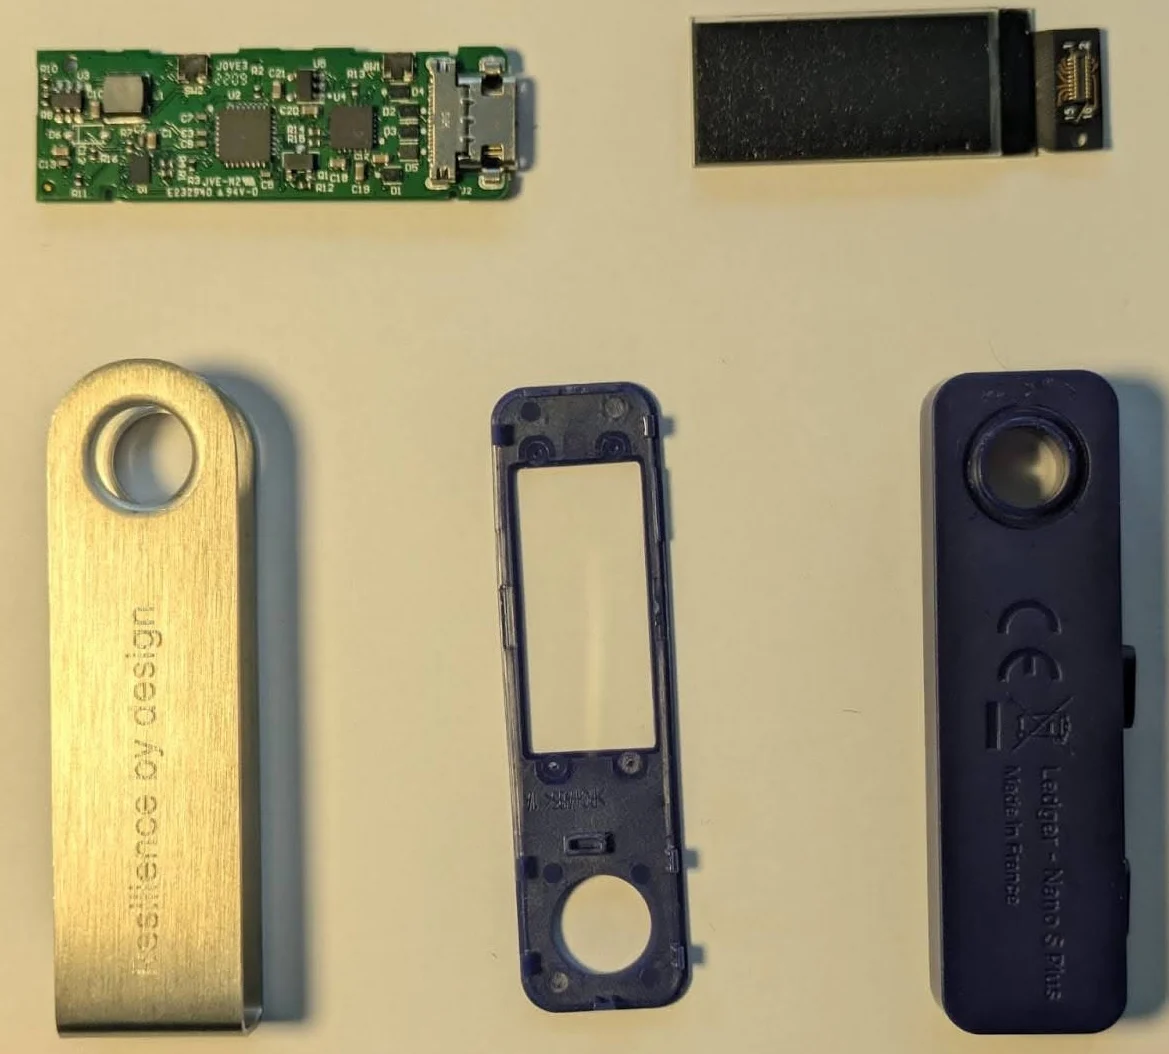
Ledger Nano S Plus: vista desmontada
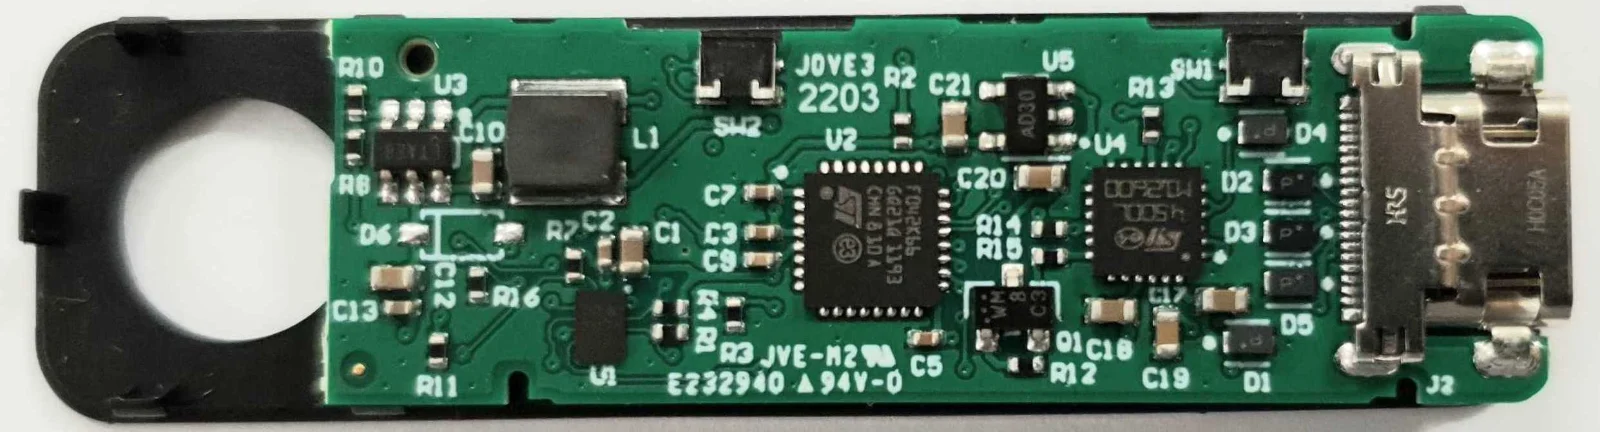
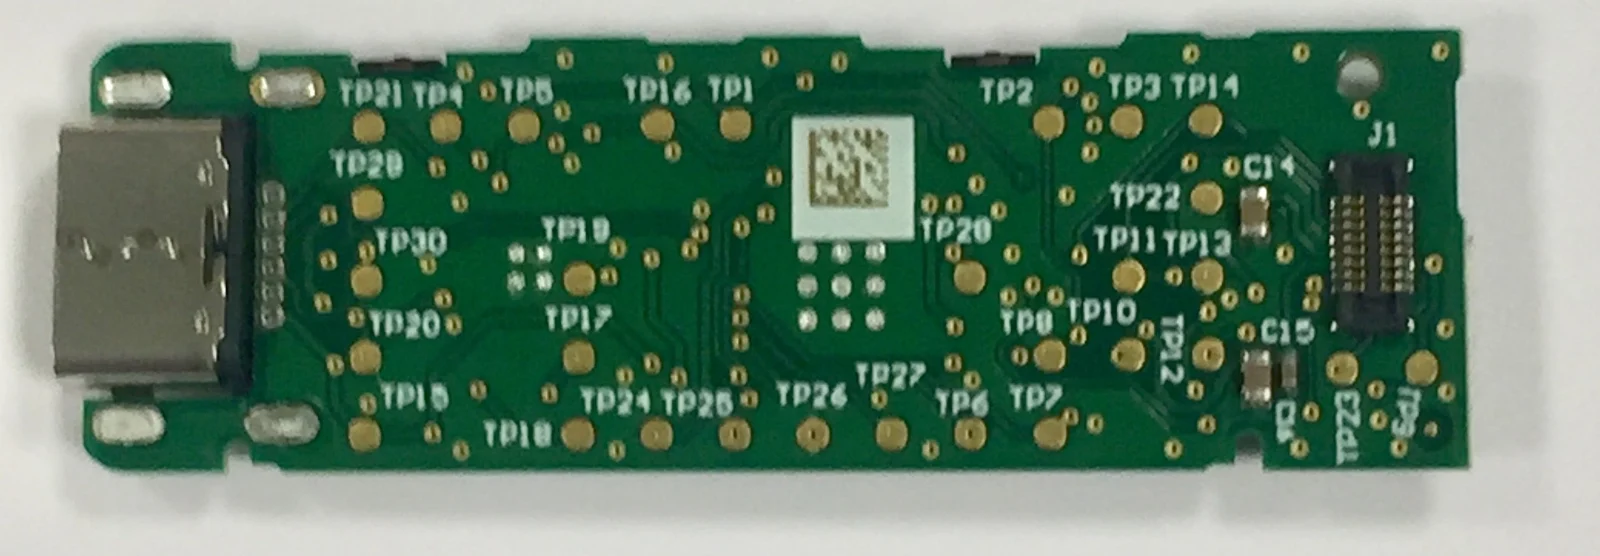
O próprio Elemento Seguro é personalizado na fábrica com um atestado que comprova que ele foi fabricado pela Ledger. Você pode verificá-lo executando:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33100004
O código-fonte está disponível aqui.
Ao abrir um aplicativo, um aviso de Não Autêntico é exibido se o aplicativo não tiver sido assinado pela Ledger. Uma interface de usuário modificada (como a encontrada em github.com/LedgerHQ/nanos-ui) também exibirá uma mensagem de aviso na inicialização.
A root of trust (raiz de confiança) do lote atual é a seguinte chave pública secp256k1:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609Conforme verificado em checkGenuine.py.
Ela comprova que o Elemento Seguro é genuíno: só um dispositivo com o chip verdadeiro da Ledger consegue concluir a prova criptográfica. O que ela não detecta é uma modificação física, como um implante de espionagem instalado ao lado de um Elemento Seguro original intacto. Para esse caso, as fotos oficiais deste guia servem de referência.
Sim. Segundo a Ledger, qualquer dano causado durante a abertura ou a inspeção anula a garantia. Manusear a placa exposta sem proteção contra descarga eletrostática (ESD) também pode danificar o dispositivo de forma permanente.
Não sem danos. A Nano Gen5 tem um invólucro de peça única que evidencia qualquer violação. Inspecione as bordas em busca de rachaduras, cortes ou frestas: se o invólucro estiver intacto, o dispositivo não foi aberto desde que saiu da fábrica.
Ledger Stax, Ledger Flex e Ledger Nano Gen5 usam o STM32WB35. A Ledger Nano X usa o STM32WB55 nas revisões 1, 2 e 3 e o STM32WB35 na revisão 4. A Ledger Nano S Plus usa o STM32F042K6U6.
Significa que o aplicativo não foi assinado pela Ledger. Na Nano X e na Nano S Plus, uma interface de usuário modificada também exibe um aviso na inicialização.
Não. A KriptoBR é revenda oficial Ledger, e a verificação automática de autenticidade já acontece na configuração inicial e a cada conexão à Minha Ledger. A abertura é um recurso para análises técnicas, não faz parte do uso normal e pode anular a garantia.
A KriptoBR é revenda oficial Ledger no Brasil: produto original e lacrado, nota fiscal, garantia nacional e suporte em português.
Ver carteiras LedgerFonte: Ledger, “Verificar a integridade do hardware” (Central de Suporte Ledger, atualizado em 13/05/2026). Conteúdo e imagens reproduzidos pela KriptoBR com autorização da Ledger. Ledger, Ledger Stax, Ledger Flex, Ledger Nano e Ledger Wallet são marcas da Ledger.
Cada signer Ledger (el dispositivo físico de Ledger) pasa por una Verificación de autenticidad de Ledger automatizada durante la configuración inicial y cada vez que se conecta a Mi Ledger en la app Ledger Wallet™.
Durante la fabricación, a cada signer Ledger original se le asigna una clave secreta. Cuando se conecta a los servidores seguros de Ledger, tu signer Ledger proporciona una prueba criptográfica de esta clave. Solo un signer Ledger con un Elemento Seguro original puede completar este proceso de verificación, lo que asegura que tu hardware no sea una falsificación. Ni siquiera un empaque o una imagen de marca que luzcan perfectos pueden simularlo.
Sin embargo, ten en cuenta que esta verificación no puede detectar modificaciones físicas no autorizadas en el hardware (como implantes de espionaje) si el Elemento Seguro original permanece intacto.
Además, Ledger recomienda comprar directamente en la Tienda oficial de Ledger o a través de su red de reventa autorizada, de la que KriptoBR forma parte en Brasil. Comprar en tiendas desconocidas que no figuran en la lista presenta riesgos de seguridad importantes y está totalmente desaconsejado.
Ten en cuenta que, aunque puedes abrir tu signer Ledger para comprobar la integridad del hardware, los daños causados durante el proceso de apertura o inspección anularán la garantía. Además, manipular un circuito impreso sin tomar las precauciones adecuadas puede provocar daños permanentes por descarga electrostática (ESD). Puedes obtener más información sobre la ESD y las precauciones adecuadas aquí.
Elige tu modelo para ir directo a las fotos oficiales:
| Modelo | Apertura | MCU | targetId de la certificación |
|---|---|---|---|
| Ledger Stax | No recomendada (solo personal técnico calificado) | STM32WB35 | 0x33200004 |
| Ledger Flex | No recomendada (solo personal técnico calificado) | STM32WB35 | 0x33300004 |
| Ledger Nano Gen5 | No es posible sin daños (carcasa de una sola pieza) | STM32WB35 | 0x33300004 |
| Ledger Nano X | Posible con cuidado, para personas con experiencia técnica | STM32WB55 (rev. 1 a 3) o STM32WB35 (rev. 4) | 0x33000004 |
| Ledger Nano S Plus | Posible con cuidado, para personas con experiencia técnica | STM32F042K6U6 | 0x33100004 |
El targetId es el identificador que se usa en el comando de certificación del Elemento Seguro, explicado en la sección de cada modelo.
El Ledger Stax no está diseñado para una apertura rutinaria, por lo que cualquier inspección interna debería realizarla idealmente personal técnico calificado. Se desaconseja enfáticamente intentar desmontar la unidad por cuenta propia, ya que puede causar daños visibles irreversibles y dificultar mucho volver a armar el dispositivo.
Vista frontal y trasera del Ledger Stax
Las imágenes siguientes muestran la distribución interna oficial, incluido el Elemento Seguro en el circuito impreso (PCB), la antena NFC y la batería de ion de litio. Usa esta información como referencia para asegurarte de que no se hayan añadido componentes no autorizados de terceros a tu dispositivo Ledger. El MCU es un STM32WB35.
Ledger Stax: vista desmontada
Ledger Stax: dos variantes de antena NFC
El Elemento Seguro se personaliza en la fábrica con una certificación que demuestra que fue fabricado por Ledger. Para verificarlo, solo tienes que ejecutar:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33200004El código fuente está disponible aquí.
Cuando abres una aplicación, se muestra la advertencia Non Genuine (No es auténtico) si Ledger no firmó la aplicación.
El Ledger Flex no está diseñado para abrirse de forma rutinaria, por lo que cualquier inspección interna debería realizarla idealmente personal técnico calificado. Se desaconseja enfáticamente intentar desmontar la unidad por cuenta propia, ya que puede causar daños visibles irreversibles y dificultar mucho volver a armar el dispositivo.
Vista frontal y trasera del Ledger Flex
Las imágenes siguientes muestran la distribución interna oficial, incluido el Elemento Seguro en el circuito impreso (PCB), la antena NFC y la batería de ion de litio. Usa esta información como referencia para asegurarte de que no se hayan añadido componentes no autorizados de terceros a tu dispositivo Ledger. El MCU es un STM32WB35.
Ledger Flex: vista desmontada
Chasis de aluminio retirado: vista frontal y trasera
El Elemento Seguro se personaliza en la fábrica con una certificación que demuestra que fue fabricado por Ledger. Para verificarlo, solo tienes que ejecutar:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004El código fuente está disponible aquí.
Cuando abres una aplicación, se muestra la advertencia Non Genuine (No es auténtico) si Ledger no firmó la aplicación.
El Ledger Nano Gen5 cuenta con una carcasa de una sola pieza que deja en evidencia cualquier manipulación, diseñada para proteger la integridad de tu dispositivo. No se puede abrir sin causar daños visibles e irreversibles. Puedes inspeccionar la carcasa para detectar grietas, cortes o separaciones en los bordes. Si la carcasa está intacta, tu dispositivo no ha sido abierto desde que salió de la fábrica. Si detectas cualquier daño visible, no utilices el dispositivo y comunícate con el soporte de Ledger, o con KriptoBR si la compra se hizo aquí.
Vista frontal y trasera del Ledger Nano Gen5
Las imágenes siguientes muestran la distribución interna oficial, incluido el Elemento Seguro en el circuito impreso (PCB), la antena NFC y la batería de ion de litio. Usa esta información como referencia para asegurarte de que no se hayan añadido componentes no autorizados de terceros a tu dispositivo Ledger. El MCU es un STM32WB35.
Ledger Nano Gen5: vista desmontada
El Elemento Seguro se personaliza en la fábrica con una certificación que demuestra que fue fabricado por Ledger. Para verificarlo, solo tienes que ejecutar:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004El código fuente está disponible aquí.
Cuando abres una aplicación, se muestra la advertencia Non Genuine (No es auténtico) si Ledger no firmó la aplicación.
El Ledger Nano X puede abrirlo quien tenga experiencia técnica, pero no se debe desmontar como mantenimiento de rutina. Aunque es posible abrir el dispositivo, debe hacerse con cuidado para evitar daños visibles e irreversibles en la carcasa. Si no te sientes con confianza para asumir este riesgo, te recomendamos consultar a personal técnico calificado.
Vista frontal y trasera del Ledger Nano X
En las imágenes siguientes se muestra la distribución interna oficial del Ledger Nano X, incluidos el Elemento Seguro y el MCU en el circuito impreso (PCB), la batería de ion de litio, la pantalla OLED y el marco interno. Usa esta información como referencia para asegurarte de que no se hayan añadido componentes no autorizados de terceros a tu dispositivo Ledger.
El Elemento Seguro comprueba la memoria flash completa del microcontrolador durante el arranque, como se describe en esta entrada del blog de Ledger. Si se modificó, aparecerá una advertencia durante el arranque. Como comprobación adicional, puedes abrir el dispositivo para verificar que no se haya añadido ningún chip adicional, en comparación con las imágenes siguientes, y que el MCU sea un STM32WB55 (en las revisiones 1, 2 y 3) o un STM32WB35 (en la revisión 4).
Ledger Nano X: vista desmontada
El Elemento Seguro se personaliza en la fábrica con una certificación que demuestra que fue fabricado por Ledger. Para verificarlo, solo tienes que ejecutar:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33000004El código fuente está disponible aquí.
Cuando abres una aplicación, se muestra la advertencia Non Genuine (No genuino) si Ledger no firmó la aplicación. Si la interfaz de usuario se modificó (como puede verse en github.com/LedgerHQ/nanos-ui), también se mostrará un mensaje de advertencia durante el arranque.
La raíz de confianza del lote actual es la siguiente clave pública secp256k1:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609Según lo comprobado en checkGenuine.py.
El Ledger Nano S Plus puede abrirlo quien tenga experiencia técnica, pero no se debe desmontar como mantenimiento de rutina. Aunque es posible abrir el dispositivo, debe hacerse con cuidado para evitar daños visibles e irreversibles en la carcasa. Si no te sientes con confianza para asumir este riesgo, te recomendamos consultar a personal técnico calificado.
Vista frontal y trasera del Ledger Nano S Plus
En las imágenes siguientes se muestra el diseño interno oficial del Ledger Nano S Plus, que incluye el Elemento Seguro, el MCU y un puerto USB-C en el circuito impreso (PCB), la pantalla OLED y la carcasa. Usa esta información como referencia para asegurarte de que no se hayan añadido componentes no autorizados de terceros a tu dispositivo Ledger.
El Elemento Seguro comprueba la memoria flash completa del microcontrolador durante el arranque, como se describe en esta entrada del blog de Ledger. Si se modificó, aparecerá una advertencia durante el arranque. Como comprobación adicional, puedes abrir el dispositivo para verificar que no se haya añadido ningún chip adicional, en comparación con las imágenes siguientes, y que el MCU sea un STM32F042K6U6.
Ledger Nano S Plus: vista desmontada
El Elemento Seguro se personaliza en la fábrica con una certificación que demuestra que fue fabricado por Ledger. Para verificarlo, solo tienes que ejecutar:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33100004El código fuente está disponible aquí.
Cuando abres una aplicación, se muestra la advertencia Non Genuine (No genuino) si Ledger no firmó la aplicación. Si la interfaz de usuario se modificó (como puede verse en github.com/LedgerHQ/nanos-ui), también se mostrará un mensaje de advertencia durante el arranque.
La raíz de confianza del lote actual es la siguiente clave pública secp256k1:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609Según lo comprobado en checkGenuine.py.
Comprueba que el Elemento Seguro es auténtico: solo un dispositivo con el chip original de Ledger puede completar la prueba criptográfica. Lo que no detecta es una modificación física, como un implante de espionaje instalado junto a un Elemento Seguro original intacto. Para ese caso, las fotos oficiales de esta guía sirven de referencia.
Sí. Según Ledger, cualquier daño causado durante la apertura o la inspección anula la garantía. Manipular el circuito impreso expuesto sin protección contra descargas electrostáticas (ESD) también puede dañar el dispositivo de forma permanente.
No sin causar daños. El Nano Gen5 tiene una carcasa de una sola pieza que deja en evidencia cualquier manipulación. Revisa los bordes en busca de grietas, cortes o separaciones: si la carcasa está intacta, el dispositivo no fue abierto desde que salió de la fábrica.
Ledger Stax, Ledger Flex y Ledger Nano Gen5 usan el STM32WB35. El Ledger Nano X usa el STM32WB55 en las revisiones 1, 2 y 3 y el STM32WB35 en la revisión 4. El Ledger Nano S Plus usa el STM32F042K6U6.
Significa que Ledger no firmó la aplicación. En el Nano X y el Nano S Plus, una interfaz de usuario modificada también muestra una advertencia durante el arranque.
No. KriptoBR es revendedora oficial de Ledger, y la verificación automática de autenticidad ya ocurre en la configuración inicial y en cada conexión a Mi Ledger. La apertura es un recurso para análisis técnicos, no forma parte del uso normal y puede anular la garantía.
KriptoBR es revendedora oficial de Ledger en Brasil: producto original y sellado, factura (nota fiscal), garantía nacional y soporte. Enviamos solo dentro de Brasil, y la tienda y la atención son en portugués.
Ver billeteras LedgerFuente: Ledger, “Comprobar la integridad del hardware” (Centro de Ayuda de Ledger, actualizado el 13/05/2026). Contenido e imágenes reproducidos por KriptoBR con autorización de Ledger. Ledger, Ledger Stax, Ledger Flex, Ledger Nano y Ledger Wallet son marcas de Ledger.
Security · LedgerEvery Ledger signer (Ledger’s hardware device) undergoes an automated Ledger Genuine Check during initial onboarding and every time it connects to My Ledger in the Ledger Wallet™ app.
During manufacturing, each genuine Ledger signer is provisioned with a secret key. When you connect your Ledger signer to Ledger’s secure servers, it provides cryptographic proof of this key. Only a Ledger signer with a genuine Secure Element can complete this verification process, ensuring your hardware is not a counterfeit. Even perfect-looking packaging or branding can’t fake it.
However, note that it cannot detect unauthorized physical modifications to the hardware (such as spying implants) if the original Secure Element remains intact.
Additionally, Ledger recommends purchasing directly from the official Ledger Shop or through its authorized reseller network, which KriptoBR is part of in Brazil. Purchasing from unlisted, unknown sellers introduces material security risks and is strongly discouraged.
Please note that while you may open your Ledger signer to inspect its hardware integrity, any damage caused during the opening or inspection process will void the warranty. Additionally, handling an exposed circuit board without taking the proper precautions could result in permanent damage caused by electrostatic discharge (ESD). You can learn more about ESD and the proper precautions to take here.
Pick your model to jump straight to the official photos:
| Model | Opening | MCU | Attestation targetId |
|---|---|---|---|
| Ledger Stax | Not recommended (qualified tech personnel only) | STM32WB35 | 0x33200004 |
| Ledger Flex | Not recommended (qualified tech personnel only) | STM32WB35 | 0x33300004 |
| Ledger Nano Gen5 | Not possible without damage (one-piece casing) | STM32WB35 | 0x33300004 |
| Ledger Nano X | Possible with care, for users with technical experience | STM32WB55 (rev. 1 to 3) or STM32WB35 (rev. 4) | 0x33000004 |
| Ledger Nano S Plus | Possible with care, for users with technical experience | STM32F042K6U6 | 0x33100004 |
The targetId is the identifier used in the Secure Element attestation command, explained in each model’s section.
Ledger Stax is not designed for routine opening, and any internal inspection should ideally be performed by qualified tech personnel. Attempting to disassemble the unit yourself is strongly discouraged, as it can cause irreversible visible damage and make reassembling the device highly difficult.
Front and back view of the Ledger Stax
The pictures below show the official internal layout, including the Secure Element on the PCB, the NFC antenna, and the lithium-ion battery. Use this as a reference to ensure no unauthorized third-party components have been added to your Ledger device. The MCU is an STM32WB35.
Ledger Stax: disassembled view
Ledger Stax: 2 NFC antenna variants
The Secure Element itself is personalized at the factory with an attestation proving that it has been manufactured by Ledger. You can verify it by running:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33200004The source code is available here.
When opening an application, a Non Genuine warning is displayed if the app has not been signed by Ledger.
The Ledger Flex is not designed for routine opening, and any internal inspection should ideally be performed by qualified tech personnel. Attempting to disassemble the unit yourself is strongly discouraged, as it can cause irreversible visible damage and make reassembling the device highly difficult.
Front and back view of the Ledger Flex
The pictures below show the official internal layout, including the Secure Element on the PCB, the NFC antenna, and the lithium-ion battery. Use this as a reference to ensure no unauthorized third-party components have been added to your Ledger device. The MCU is an STM32WB35.
Ledger Flex: disassembled view
Aluminium frame removed: front and back view
The Secure Element itself is personalized at the factory with an attestation proving that it has been manufactured by Ledger. You can verify it by running:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004The source code is available here.
When opening an application, a Non Genuine warning is displayed if the app has not been signed by Ledger.
Ledger Nano Gen5 features a tamper-evident, one-piece casing designed to protect your device’s integrity. It cannot be opened without causing visible and irreversible damage. You can inspect the casing for any cracks, cuts, or gaps along the edges. If the casing is intact, your device has not been opened since it left the factory. If you notice any visible damage, do not use the device and contact Ledger Support, or KriptoBR if you bought it from us.
Front and back view of the Ledger Nano Gen5
The pictures below show the official internal layout, including the Secure Element on the PCB, the NFC antenna, and the lithium-ion battery. Use this as a reference to ensure no unauthorized third-party components have been added to your Ledger device. The MCU is an STM32WB35.
Ledger Nano Gen5: disassembled view
The Secure Element itself is personalized at the factory with an attestation proving that it has been manufactured by Ledger. You can verify it by running:
pip install ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33300004The source code is available here.
When opening an application, a Non Genuine warning is displayed if the app has not been signed by Ledger.
The Ledger Nano X is accessible to users with technical experience, but disassembly is not intended for routine maintenance. While opening the device is possible, it must be done carefully to avoid irreversible visible damage to the enclosure. If you are not comfortable assuming this risk, we recommend consulting qualified tech personnel.
Front and back view of the Ledger Nano X
The pictures below show the official internal layout of the Ledger Nano X, including the Secure Element and MCU on the PCB, the lithium-ion battery, the OLED display, and the internal frame. Use this as a reference to ensure no unauthorized third-party components have been added to your Ledger device.
The Secure Element checks the full microcontroller flash at boot, as described in this Ledger blog post. If it has been modified, you’ll get a warning at boot. As an additional check, you can open the device to verify that no additional chip has been added, compared with the images below, and that the MCU is an STM32WB55 (on revisions 1, 2 and 3) or an STM32WB35 (on revision 4).
Ledger Nano X: disassembled view
The Secure Element itself is personalized at the factory with an attestation proving that it has been manufactured by Ledger. You can verify it by running:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33000004The source code is available here.
When opening an application, a Non Genuine warning is displayed if the app has not been signed by Ledger. A modified User Interface (as found in github.com/LedgerHQ/nanos-ui) will also display a warning message on boot.
The root of trust for the current batch is the following secp256k1 public key:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609As checked in checkGenuine.py.
The Ledger Nano S Plus is accessible to users with technical experience, but disassembly is not intended for routine maintenance. While opening the device is possible, it must be done carefully to avoid irreversible visible damage to the enclosure. If you are not comfortable assuming this risk, we recommend consulting qualified tech personnel.
Front and back view of the Ledger Nano S Plus
The pictures below show the official internal layout of the Ledger Nano S Plus, including the Secure Element, MCU, and a USB-C port on the PCB, the OLED screen, and the casing. Use this as a reference to ensure no unauthorized third-party components have been added to your Ledger device.
The Secure Element checks the full microcontroller flash at boot, as described in this Ledger blog post. If it has been modified, you’ll get a warning at boot. As an additional check, you can open the device to verify that no additional chip has been added, compared with the images below, and that the MCU is an STM32F042K6U6.
Ledger Nano S Plus: disassembled view
The Secure Element itself is personalized at the factory with an attestation proving that it has been manufactured by Ledger. You can verify it by running:
pip install --no-cache-dir ledgerblue
python -m ledgerblue.checkGenuineRemote --targetId 0x33100004The source code is available here.
When opening an application, a Non Genuine warning is displayed if the app has not been signed by Ledger. A modified User Interface (as found in github.com/LedgerHQ/nanos-ui) will also display a warning message on boot.
The root of trust for the current batch is the following secp256k1 public key:
0490f5c9d15a0134bb019d2afd0bf297149738459706e7ac5be4abc350a1f818057224fce12ec9a65de18ec34d6e8c24db927835ea1692b14c32e9836a75dad609As checked in checkGenuine.py.
It proves that the Secure Element is genuine: only a device with Ledger’s real chip can complete the cryptographic proof. What it cannot detect is a physical modification, such as a spying implant installed next to an intact original Secure Element. For that case, the official photos in this guide are your reference.
Yes. According to Ledger, any damage caused during opening or inspection voids the warranty. Handling the exposed board without electrostatic discharge (ESD) protection can also damage the device permanently.
Not without damage. The Nano Gen5 has a tamper-evident, one-piece casing. Inspect the edges for cracks, cuts or gaps: if the casing is intact, the device has not been opened since it left the factory.
Ledger Stax, Ledger Flex and Ledger Nano Gen5 use the STM32WB35. The Ledger Nano X uses the STM32WB55 on revisions 1, 2 and 3 and the STM32WB35 on revision 4. The Ledger Nano S Plus uses the STM32F042K6U6.
It means the app has not been signed by Ledger. On the Nano X and Nano S Plus, a modified User Interface also displays a warning on boot.
No. KriptoBR is an official Ledger reseller, and the automated Genuine Check already runs during initial setup and every time the device connects to My Ledger. Opening the device is meant for technical analysis, is not part of normal use and may void the warranty.
KriptoBR is an official Ledger reseller in Brazil: original sealed products, Brazilian invoice (nota fiscal), local warranty and support. We ship within Brazil only, and our store and customer support are in Portuguese.
See Ledger walletsSource: Ledger, “Check hardware integrity” (Ledger Help Center, updated May 13, 2026). Content and images republished by KriptoBR with Ledger’s permission. Ledger, Ledger Stax, Ledger Flex, Ledger Nano and Ledger Wallet are trademarks of Ledger.
Fotos internas oficiais da Ledger Stax, Flex, Nano Gen5, Nano X e Nano S Plus para conferir se a sua Ledger é original, além do atestado do Elemento Seguro.
Atualizações críticas de segurança da Trezor One e Model T garantidas até pelo menos 2036. Veja como isso se compara a celulares e à Ledger Nano S.
Sua Smart Tag Android parece só funcionar perto do celular? O problema é uma configuração do Android. Veja o ajuste de um minuto que resolve.
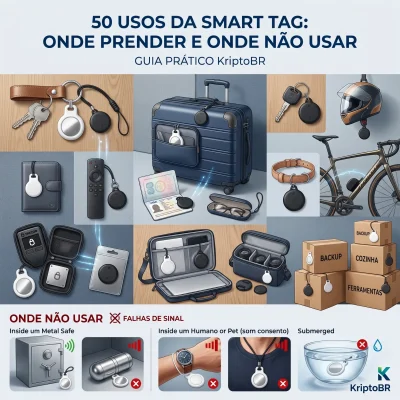
Do carro e da moto à mala despachada, ao pet e ao case da carteira física: 50 usos da Smart Tag e os lugares em que ela não é a
